Cloud conforme au RGPD au Luxembourg : guide stratégique
Bâtissez un cloud conforme au RGPD au Luxembourg avec Microsoft Fabric. Notre guide vous aide à respecter les règles de la CNPD, à garantir la résidence de vos données et à faire de la conformité un avantage...
- Modernisez votre approche des standards de la CNPD en alignant votre infrastructure cloud sur les exigences luxembourgeoises de souveraineté numérique pour 2026.
- Concevez un écosystème de données sécurisé grâce aux capacités multi-geo de Microsoft Fabric et aux protocoles de sécurité avancés de Power BI, pour garantir la résidence de vos données.
- Maîtrisez les subtilités techniques d'un cloud conforme au RGPD au Luxembourg, en allant au-delà de l'emplacement des serveurs pour sécuriser les accès administratifs et les clés de chiffrement.
- Déployez un cadre de gouvernance solide en 5 étapes qui transforme votre data lakehouse en une « source unique de vérité » prête pour l'audit.
- Rapprochez informatique, juridique et métiers grâce à une stratégie de migration collaborative qui privilégie à la fois la performance et la conformité.
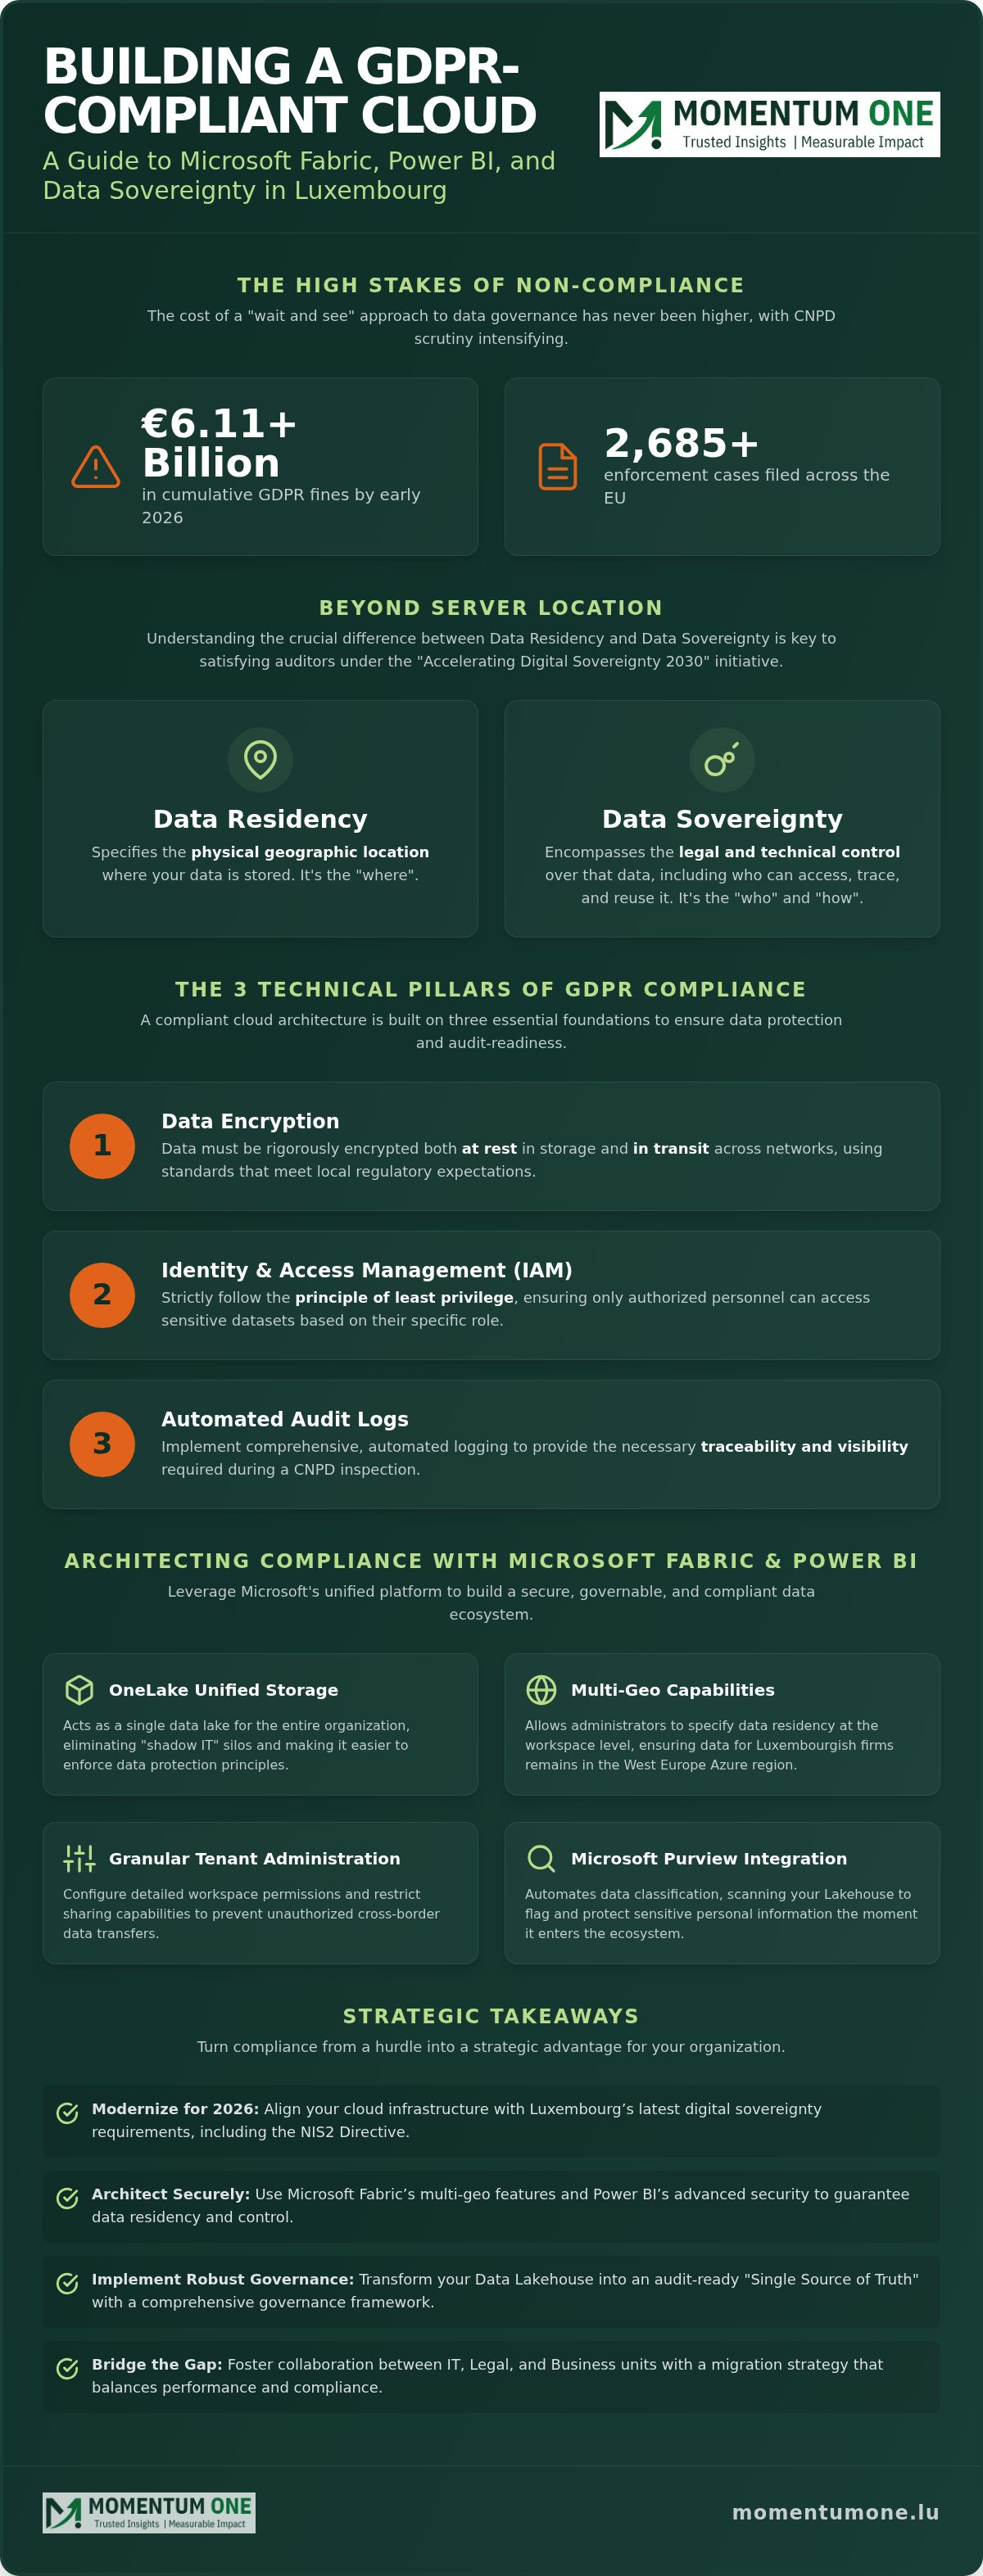
Avec des amendes RGPD cumulées dépassant 6,11 milliards d'euros pour plus de 2 685 dossiers début 2026, le coût d'une attitude attentiste en matière de gouvernance des données n'a jamais été aussi élevé. Vous avez sans doute ressenti la tension entre le besoin d'une analytique performante et la surveillance stricte de la CNPD. C'est une difficulté courante : beaucoup d'organisations du Grand-Duché craignent qu'adopter un fournisseur américain comme Microsoft revienne à sacrifier leur souveraineté ou à s'exposer à un audit dévastateur. Nous savons que la complexité mène souvent à l'immobilisme, mais rester on-premise n'est pas une stratégie de croissance viable sur la durée.
Ce guide vous apporte la clarté nécessaire pour bâtir un écosystème de cloud conforme au RGPD au Luxembourg avec Microsoft Fabric et Power BI. Nous dépasserons les incertitudes héritées de l'arrêt Schrems II et vous montrerons comment configurer un Data Lakehouse répondant aux dernières exigences, dont l'initiative « Accelerating Digital Sovereignty 2030 ». Vous apprendrez à mettre en place un cadre de gouvernance qui satisfait les auditeurs sans sacrifier la rapidité ni l'exactitude de votre business intelligence. Nous entrons dans les exigences techniques et réglementaires à maîtriser pour faire de la conformité, non plus un obstacle, mais un avantage stratégique.
La conformité RGPD des environnements cloud au Luxembourg
Le chemin du Luxembourg vers le cloud a nettement mûri. En 2026, un cloud conforme au RGPD au Luxembourg ne se définit plus seulement par l'emplacement de vos serveurs. Il repose sur un cadre de gouvernance complet, aligné sur le règlement général sur la protection des données (RGPD) tout en exploitant la scalabilité des plateformes modernes. La Commission nationale pour la protection des données (CNPD) a déplacé son attention : elle est passée de la remise en cause de l'adoption du cloud à l'examen minutieux des contrôles techniques employés pour protéger les données personnelles dans ces environnements. Cette évolution permet aux organisations de dépasser l'anxiété liée à l'on-premise en adoptant des stratégies cloud-natives, souvent plus sûres que les centres de données traditionnels.
La résidence des données est souvent confondue avec la souveraineté. La résidence désigne l'emplacement physique des données ; la souveraineté englobe le contrôle juridique et technique exercé sur ces informations. Dans le cadre de l'initiative gouvernementale « Accelerating Digital Sovereignty 2030 », une souveraineté véritable suppose de maîtriser l'accès, la traçabilité et la réutilisation des données. Héberger simplement ses données à l'intérieur des frontières du Grand-Duché ne suffit pas à convaincre un auditeur si l'accès administratif reste opaque ou si les clés de chiffrement sont gérées par un tiers sans supervision.
Comprendre le paysage réglementaire de 2026
L'environnement réglementaire de 2026 est marqué par la mise en œuvre complète de la directive NIS2, entrée en vigueur au Luxembourg le 10 mai 2026. Ce texte impose des obligations de cybersécurité plus strictes à un éventail élargi d'entités. Les offres cloud standard fournissent l'infrastructure de base, mais les configurations de cloud souverain ajoutent des couches de contrôle essentielles. Cette distinction est déterminante pour les acteurs locaux, dans le sillage d'affaires très médiatisées comme l'annulation, en mars 2026, de l'amende RGPD infligée à Amazon pour vice de procédure. Ce dossier a maintenu sous les projecteurs les stratégies de contrôle de la CNPD et la nécessité d'une documentation rigoureuse.
Les piliers techniques de la conformité RGPD
La conformité repose sur trois piliers techniques. D'abord, les données doivent être chiffrées au repos et en transit selon des standards répondant aux attentes réglementaires locales. Ensuite, la gestion des identités et des accès (IAM) doit appliquer le principe du moindre privilège, afin que seules les personnes habilitées accèdent aux jeux de données sensibles. Enfin, les journaux d'audit automatisés ne sont plus optionnels : ils apportent la visibilité indispensable lors d'une inspection de la CNPD. Pour poser ces fondations, une conception d'entrepôt de données et de Lakehouse solide constitue le point de départ d'un écosystème auditable qui ne troque pas la performance contre la sécurité.
Microsoft Fabric et Power BI : concevoir la conformité dans le cloud
Microsoft Fabric simplifie le chemin vers un cloud conforme au RGPD au Luxembourg en réunissant stockage, ingénierie et analytique sous un même parapluie de gouvernance. OneLake en est le cœur : il agit comme un data lake unique et logique pour toute l'organisation. En consolidant vos actifs de données, vous supprimez les silos de « shadow IT » qui provoquent si souvent des manquements. Cette centralisation facilite nettement l'application des principes de protection énoncés dans le texte officiel du RGPD, comme la minimisation des données et la limitation des finalités. Il s'agit de créer un environnement transparent où chaque octet est identifié et gouverné de manière systématique.
Résidence des données et administration du locataire
Power BI et Fabric permettent aux administrateurs de préciser où résident les données, au niveau de l'espace de travail. Pour les entreprises luxembourgeoises, cela signifie recourir aux capacités Multi-geo afin que les données restent dans la région Azure Europe de l'Ouest, qui dessert notre marché. L'administration du locataire constitue votre première ligne de défense : en configurant des permissions granulaires et en restreignant les possibilités de partage, vous empêchez efficacement tout transfert transfrontalier non autorisé. L'intégration de Microsoft Purview renforce encore ce dispositif en automatisant la classification. Purview analyse votre Lakehouse pour que toute donnée personnelle sensible soit signalée et protégée dès son entrée dans l'écosystème. Si vous souhaitez faire évoluer vos systèmes hérités, nos experts migration et modernisation Fabric peuvent vous guider dans ces étapes de configuration déterminantes.
Optimiser la performance sans transiger sur la confidentialité
Une analytique performante ne doit pas pâtir des contraintes de sécurité. La sécurité au niveau des lignes (RLS) reste la référence pour garantir que chaque utilisateur ne voie que les données auxquelles il a droit dans Power BI. Une logique RLS complexe peut toutefois peser sur la réactivité des rapports si elle est mal conçue. C'est là qu'un conseil et gouvernance Power BI spécialisé devient un atout stratégique. Optimiser les mesures DAX à l'intérieur de jeux de données sécurisés garantit des tableaux de bord rapides et fiables, sans fuite d'information sensible. En concevant dès le départ des modèles auditables, vous préservez une « source unique de vérité » qui satisfait à la fois vos analystes et votre direction juridique. Cet équilibre méthodique est la marque d'une stratégie cloud mature dans le paysage de 2026.
Le défi de la souveraineté des données : au-delà de l'emplacement des serveurs
Fixer ses données à une géographie précise n'est que le socle minimal de la conformité moderne. Pour bâtir un véritable cloud conforme au RGPD au Luxembourg, vous devez traiter la souveraineté technique et opérationnelle. La souveraineté technique consiste à garantir que vos données restent illisibles pour le fournisseur cloud, même lorsqu'un accès administratif est nécessaire à la maintenance. Elle s'obtient au moyen de clés gérées par le client (CMK) et de Customer Lockbox, qui vous laissent le pouvoir d'accorder ou de refuser l'accès aux ingénieurs Microsoft lors d'une intervention. Il s'agit de passer d'un modèle fondé sur la confiance à un modèle fondé sur la vérification technique.
La souveraineté opérationnelle est tout aussi déterminante. C'est la capacité à assurer la continuité d'activité et à déplacer vos charges sans être prisonnier de l'écosystème d'un seul fournisseur. Le schéma européen de certification des services cloud (EUCS) influence de plus en plus le choix des socles techniques des entreprises locales, en poussant à davantage de transparence sur le traitement des métadonnées et des journaux administratifs. Pour aller au-delà de la simple résidence, s'appuyer sur une checklist de conformité RGPD complète aide à aligner ces contrôles techniques sur vos obligations juridiques plus larges. Votre stratégie cloud devient ainsi non pas une simple mise à niveau technique, mais un cadre juridiquement défendable.
Maîtriser le risque tiers dans le cloud
Évaluer un fournisseur de services cloud (CSP) suppose de regarder au-delà de ses brochures commerciales. Vous devez vérifier comment il limite les accès extraterritoriaux, notamment au regard du Cloud Act américain. En tant que Microsoft Solutions Partner, nous vous aidons à auditer ces mesures techniques. Nous veillons à ce que votre modernisation de l'architecture de données intègre un chiffrement robuste et des silos d'identité qui gardent vos données sous votre contrôle. Cette démarche proactive réduit le risque de « dérive de périmètre », où des données deviendraient accidentellement accessibles à des tiers non autorisés lors d'opérations de routine.
Partage souverain et espaces de données
Le Luxembourg ouvre la voie avec son Data Spaces Hub, qui encourage un partage de données sécurisé entre secteurs. Microsoft Fabric est particulièrement bien placé pour le soutenir grâce à ses « raccourcis » et à ses pipelines sécurisés. Plutôt que de copier des données et de créer de nouveaux risques de conformité, vous partagez l'accès à une source unique de vérité sans déplacer les fichiers sous-jacents. Passer d'un entrepôt on-premise hérité à une conception d'entrepôt de données et de Lakehouse moderne vous permet de participer à ces écosystèmes émergents. Vous gagnez la capacité de collaborer avec vos partenaires tout en conservant la gouvernance stricte et la performance attendues par vos auditeurs dans l'environnement réglementaire de 2026.
Un cadre de gouvernance des données solide pour les entreprises luxembourgeoises
Bâtir un cloud conforme au RGPD au Luxembourg demande plus qu'un chiffrement de haut niveau : cela exige un cadre de gouvernance vivant. La technologie élève les murs ; la gouvernance fixe les règles d'entrée et d'usage. Pour les équipes du Grand-Duché, cela signifie dépasser une gestion des données au coup par coup au profit d'une approche structurée du cycle de vie. Un environnement auditable résulte d'une planification délibérée qui relie capacité technique et nécessité juridique. Pour que votre écosystème cloud résiste à un contrôle de la CNPD, nous recommandons cette checklist en 5 étapes :
- Inventaire et classification : utilisez des outils automatisés pour découvrir et étiqueter les données personnelles dans votre environnement OneLake.
- Contrôle d'accès : déployez la sécurité au niveau des lignes pour restreindre la visibilité selon le rôle et la localisation géographique de chaque utilisateur.
- Politiques de conservation : automatisez la suppression des jeux de données qui ne servent plus leur finalité initiale, afin d'éviter des responsabilités liées au stockage.
- Journalisation d'audit : conservez des enregistrements inaltérables des accès et des modifications administratives pendant au moins un an.
- Revues périodiques : menez des évaluations trimestrielles pour vérifier que vos configurations respectent toujours les normes nationales en évolution.
Instaurer des standards de gouvernance internes
Une supervision efficace commence par un conseil de gouvernance des données. Ce groupe ne doit pas se limiter à un comité informatique : il doit réunir des représentants du juridique, de la conformité et des métiers. En mettant en place un cadre de gouvernance Power BI efficace, vous créez une chaîne de responsabilité claire. Les propriétaires de données sont généralement des responsables métier qui mesurent le risque associé à l'information, tandis que les intendants de données sont les experts techniques qui appliquent les protocoles de sécurité. Ce binôme garantit que les réglages techniques dans Microsoft Fabric correspondent aux besoins réels de l'entreprise et aux exigences réglementaires.
Conformité continue et supervision
Le facteur humain reste souvent le maillon faible de toute stratégie de sécurité ; c'est pourquoi la supervision automatisée et la culture de la donnée sont indispensables. Microsoft Fabric propose des outils intégrés pour créer des alertes automatiques en cas de violation de sensibilité, signalant en temps réel un partage non autorisé ou un schéma d'accès inhabituel. Des revues architecturales régulières aident aussi à repérer les requêtes DAX inefficaces qui ralentissent les rapports ou contournent accidentellement les filtres de sécurité. Si vos équipes internes sont trop sollicitées, nos services managés apportent la supervision de sécurité et le soutien technique continus nécessaires au maintien d'un cloud conforme au RGPD au Luxembourg performant.
Mettre en œuvre votre stratégie de cloud conforme avec Momentum One
Évoluer vers un cloud conforme au RGPD au Luxembourg ne se limite pas au choix des bons outils : cela suppose un partenaire qui comprend l'intersection entre technologie et réglementation locale. Chez Momentum One, nous sommes la main sûre des organisations engagées dans ce virage. Nous sommes spécialisés dans le rapprochement entre l'informatique, le juridique et les métiers, afin que vos configurations techniques répondent aux exigences réglementaires sans brider la performance opérationnelle. Notre rôle est de simplifier la complexité de l'écosystème Microsoft et de convertir des objectifs de conformité abstraits en un environnement de données concret et performant.
Migration et conception stratégiques
Notre démarche commence par une architecture robuste. Nous concevons des solutions sur mesure de conception d'entrepôt de données et de Lakehouse qui placent la sécurité au premier plan dès la première ligne de code. Grâce à nos prestations de migration et modernisation Fabric, votre organisation peut porter ses charges héritées dans un environnement unifié qui monte en charge sans effort. Nous veillons à ce que la croissance de vos volumes n'entraîne pas celle de votre risque de conformité. Cela suppose de configurer OneLake et les paramètres multi-geo conformément aux exigences de résidence évoquées plus haut, afin que votre « source unique de vérité » reste auditable et juridiquement défendable.
Accompagnement expert et partenariat
Microsoft Solutions Partner certifié, nous apportons une expertise technique approfondie couvrant tout le cycle de vie de la donnée. Que vous ayez besoin d'une optimisation DAX pour accélérer des rapports sécurisés ou d'une transformation cloud d'envergure, notre équipe se consacre à votre réussite durable. Nous ne croyons pas aux solutions que l'on installe puis que l'on oublie. Nous proposons au contraire des solutions de formation et des services managés pour que vos collaborateurs maîtrisent les derniers protocoles de gouvernance. Cette approche centrée sur l'humain installe une culture de la conformité qui protège votre organisation de l'intérieur.
Maintenir un cloud conforme au RGPD au Luxembourg est un parcours continu, qui demande vigilance constante et précision technique. Nous vous aidons à garder une longueur d'avance sur les attentes de la CNPD grâce à des revues architecturales régulières et à une supervision proactive. Notre objectif est de permettre à votre entreprise d'exploiter la donnée comme un actif stratégique, sans craindre les sanctions ni les fuites. Si vous êtes prêt à moderniser votre infrastructure avec un partenaire attaché à la fiabilité et au progrès partagé, contactez Momentum One pour une revue cloud axée sur la conformité dès aujourd'hui.
Bâtir un écosystème de données pérenne au Luxembourg
Maîtriser les subtilités techniques et réglementaires d'une stratégie de cloud conforme au RGPD au Luxembourg n'est plus un luxe pour les entreprises locales : c'est une exigence fondamentale pour croître durablement. En dépassant la simple résidence des données pour adopter un cadre de gouvernance souverain, vous transformez la conformité, d'une charge juridique en un avantage concurrentiel. Vous avez vu comment Microsoft Fabric et Power BI offrent les outils pour centraliser vos données tout en conservant le contrôle granulaire exigé par la CNPD. La suite consiste à aligner votre infrastructure informatique sur vos obligations juridiques par une démarche méthodique et auditable.
Microsoft Solutions Partner certifié, doté d'une expertise approfondie de Microsoft Fabric et de l'architecture Lakehouse, Momentum One est votre main sûre. Nous apportons à chaque projet une expérience éprouvée de la gouvernance des données en entreprise au Luxembourg, pour une transition fluide et sécurisée. Ne laissez pas la complexité réglementaire freiner votre innovation. Faites dès aujourd'hui le pas suivant vers un avenir performant et conforme.
Sécurisez votre stratégie data avec le conseil et la gouvernance Power BI de Momentum One
Questions Fréquemment Posées
Microsoft Fabric est-il conforme au RGPD pour un usage au Luxembourg ?
Microsoft Fabric fournit l'infrastructure technique nécessaire pour bâtir un environnement de cloud conforme au RGPD au Luxembourg, mais la conformité n'est pas automatique. Il s'agit d'un modèle de responsabilité partagée. Microsoft sécurise l'infrastructure physique sous-jacente, tandis que votre organisation demeure responsable de la configuration de la gestion des identités, du chiffrement et des politiques de cycle de vie des données. Des fonctionnalités comme Customer Lockbox et Microsoft Purview vous permettent de démontrer le niveau de contrôle exigé par les régulateurs locaux lors d'un audit de la CNPD.
Le droit luxembourgeois impose-t-il de stocker les données sur des serveurs locaux ?
Le droit luxembourgeois n'impose pas que toutes les données d'entreprise restent sur des serveurs physiques situés dans le pays, mais il insiste sur la résidence et la souveraineté des données. Dans le cadre de l'initiative « Accelerating Digital Sovereignty 2030 », l'accent porte sur votre capacité à contrôler vos données et à y accéder. Pour la plupart des entreprises, héberger ses données dans la région Azure Europe de l'Ouest est une pratique courante qui répond aux enjeux de résidence tout en offrant les bénéfices de performance d'un socle cloud moderne.
Quel est le rôle de la CNPD dans les migrations de données vers le cloud ?
La CNPD est l'autorité de contrôle principale : elle veille à ce que toute migration vers le cloud respecte les droits fondamentaux des personnes concernées. Elle peut mener des inspections sur site sans préavis et prononcer des sanctions financières importantes. Son rôle a évolué vers un examen attentif de la gouvernance technique des environnements cloud. Elle attend donc une documentation claire, des journaux d'audit solides et la preuve que vous avez réalisé une analyse d'impact relative à la protection des données avant votre migration.
Comment Microsoft Fabric gère-t-il les exigences de résidence des données ?
Microsoft Fabric traite la résidence via ses capacités Multi-geo, qui vous permettent de préciser la localisation géographique de vos données OneLake au niveau de l'espace de travail. Vos informations sensibles restent ainsi dans l'Espace économique européen, et plus précisément dans la région Europe de l'Ouest privilégiée par les entreprises luxembourgeoises. En centralisant logiquement vos données tout en fixant physiquement leur emplacement, vous maintenez un écosystème de cloud conforme au RGPD au Luxembourg qui répond à la fois aux besoins de performance et aux exigences juridiques strictes de résidence.
Peut-on sécuriser des rapports Power BI pour répondre à des standards RGPD stricts ?
Vous pouvez tout à fait sécuriser vos rapports Power BI au niveau d'exigence le plus élevé en déployant la sécurité au niveau des lignes (RLS). La RLS garantit que chaque utilisateur ne voit que les lignes de données correspondant à son rôle ou à son service. Associée à des permissions d'espace de travail granulaires et aux étiquettes de confidentialité de Microsoft Purview, Power BI devient un outil puissant de préservation de la vie privée. Vous menez ainsi des analyses de haut niveau sans risquer d'exposer des informations personnelles sensibles.
Quels sont les pièges de conformité les plus courants dans la conception d'un entrepôt cloud ?
Le piège le plus fréquent consiste à ne pas établir de « source unique de vérité » claire, ce qui engendre des silos fragmentés et du « shadow IT ». Sans gouvernance centralisée, il devient presque impossible de savoir où sont stockées les données personnelles ni qui y accède. Parmi les autres écueils courants figurent l'absence de journaux d'audit, des politiques de conservation mal définies et des comptes administrateurs sur-privilégiés. Ces lacunes créent des vulnérabilités importantes, susceptibles de provoquer un échec d'audit et des sanctions réglementaires.
Comment m'assurer que mes calculs DAX ne contournent pas les filtres de sécurité ?
Pour éviter qu'un calcul DAX ne contourne la sécurité, vos mesures doivent être conçues « compatibles RLS ». Certaines fonctions DAX, notamment celles qui ignorent les filtres ou calculent des totaux sur l'ensemble du jeu de données, peuvent révéler involontairement des informations censées rester masquées. Nous recommandons de tester tous vos calculs avec différents rôles utilisateur pendant la phase de développement. Cette approche méthodique garantit que vos rapports optimisés pour la performance ne compromettent jamais les filtres de sécurité définis dans votre modèle.
Pourquoi un Microsoft Solutions Partner est-il utile pour la conformité RGPD ?
Un Microsoft Solutions Partner apporte la main sûre nécessaire pour naviguer la complexité technique de la gouvernance cloud. Microsoft fournit les outils ; un partenaire comme Momentum One vous aide à les déployer conformément au paysage réglementaire propre au Luxembourg. Nous faisons le lien entre l'informatique, le juridique et les métiers. Cette approche collaborative garantit que votre migration Fabric et votre architecture Power BI ne sont pas seulement fonctionnelles, mais pleinement auditables et optimisées pour une croissance durable.