Cloud souverain Microsoft : guide de la gouvernance des données au Luxembourg
Découvrez comment le cloud souverain Microsoft aide les entreprises luxembourgeoises à concilier innovation Azure et exigences strictes de gouvernance et de résidence des données. Votre guide de la conformité...
- Découvrez comment le cloud souverain Microsoft offre un socle sécurisé pour concilier innovation de haut niveau et exigences strictes de résidence des données en 2026.
- Comprenez les trois piliers de la souveraineté afin que vos charges sensibles restent protégées de tout accès administratif non autorisé et de toute juridiction étrangère.
- Découvrez comment exploiter des capacités d'IA et de Fabric avancées sans transiger sur la conformité, et vérifiez que souveraineté et innovation peuvent coexister.
- Obtenez une feuille de route claire pour déployer une zone d'atterrissage souveraine (SLZ) qui aligne votre architecture technique sur les normes réglementaires nationales.
- Voyez comment un partenaire local fait le lien entre des fonctionnalités cloud complexes et les exigences permanentes de la gouvernance nationale des données.
Et si vous pouviez exploiter toute la puissance d'innovation d'Azure sans jamais perdre les clés de vos données nationales les plus sensibles ? Pour les organisations fortement réglementées du Luxembourg, la tension entre adoption du cloud et conformité stricte ressemble souvent à un arbitrage impossible. Vous vous êtes sans doute inquiété d'un accès gouvernemental étranger au titre du Cloud Act, ou de la complexité redoutable que représente la gestion de contrôles souverains pour des données financières et de santé. Le cloud souverain Microsoft apporte l'architecture qui résout ces difficultés et fait de la souveraineté numérique un élément central de votre gouvernance plutôt qu'une réflexion après coup.
Nous savons que vous avez besoin de bien plus qu'un simple lieu de stockage. Il vous faut un cadre clair, qui soutienne vos objectifs de migration et offre une transparence opérationnelle totale. Ce guide explique comment tirer parti de la zone d'atterrissage souveraine (Sovereign Landing Zone, SLZ) pour maîtriser pleinement vos données tout en profitant des dernières innovations du cloud public. Nous verrons comment transférer vos charges sensibles en confiance et faire le lien entre fonctionnalités techniques et exigences de conformité nationales. À la fin, vous disposerez d'une feuille de route pour concilier vos obligations réglementaires et le niveau de performance que vos équipes attendent en 2026.
Qu'est-ce que le cloud souverain Microsoft en 2026 ?
Depuis juillet 2026, le cloud souverain Microsoft marque un tournant dans la façon dont les secteurs réglementés abordent leur transformation numérique. Anciennement connu sous le nom de Microsoft Cloud for Sovereignty, ce cadre est devenu une solution complète pour les organisations qui exigent une résidence des données et un contrôle opérationnel stricts. Il ne s'agit pas d'un cloud séparé et isolé, mais d'une couche spécialisée de gouvernance et de sécurité intégrée directement à l'infrastructure de cloud public. Les entités luxembourgeoises peuvent ainsi profiter de l'innovation à l'échelle des hyperscalers tout en conservant les garde-fous imposés par le droit national.
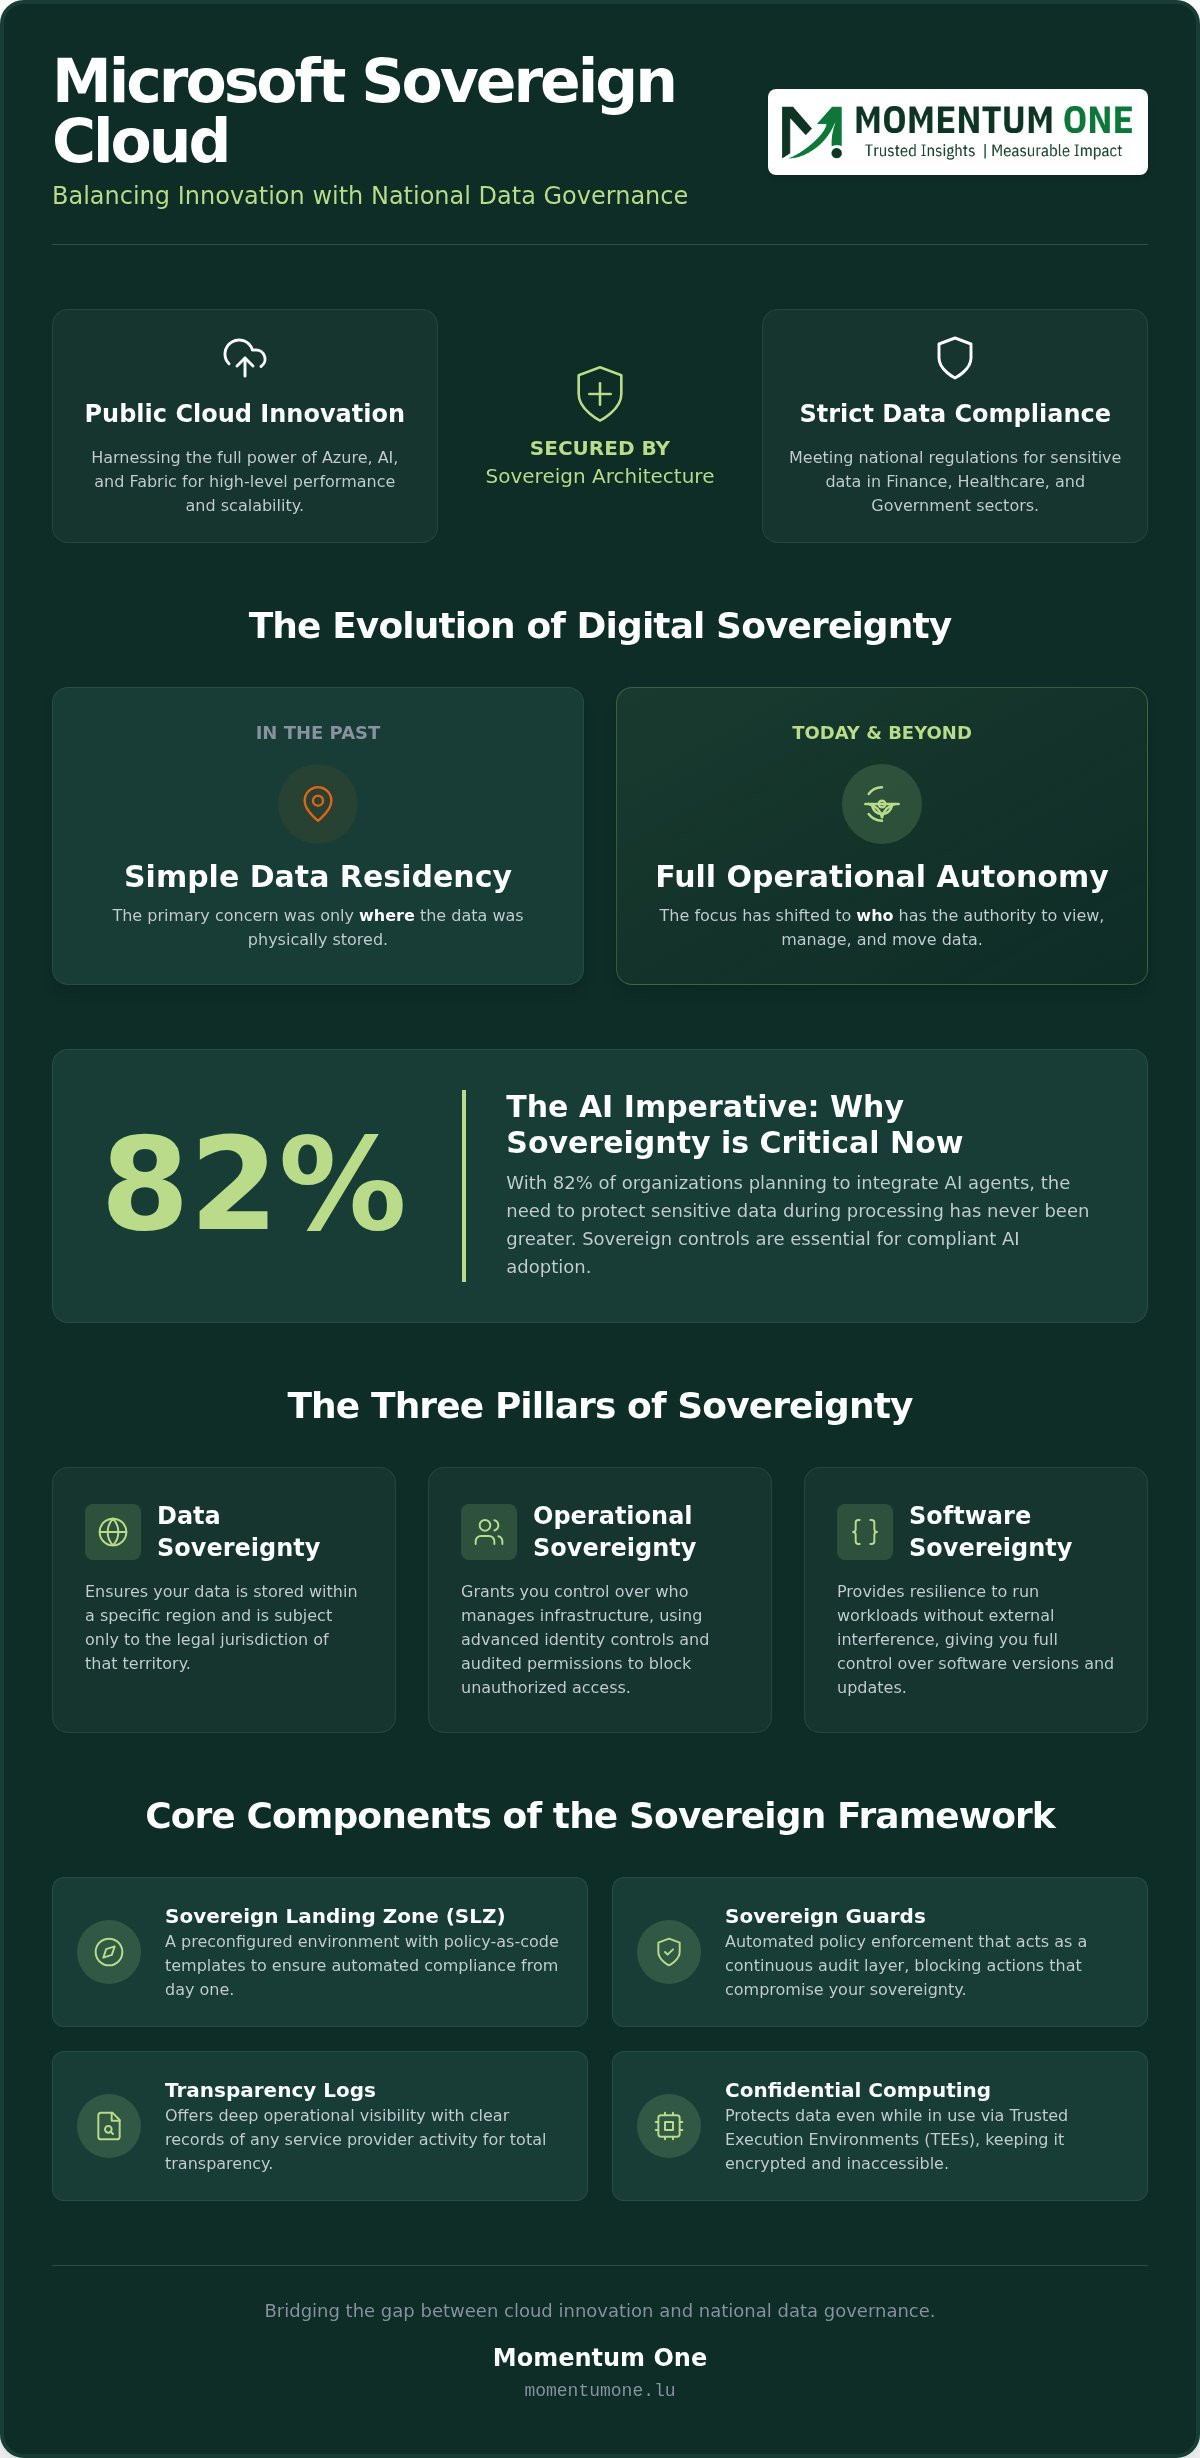
2026 s'impose comme une année charnière pour cette technologie. Avec l'essor rapide des charges de travail IA, 82 % des organisations prévoient désormais d'intégrer des agents IA dans les prochaines années. Pour des secteurs comme la santé, la finance ou l'administration, cela crée un obstacle de conformité considérable. Ces domaines traitent des données citoyennes sensibles qui ne peuvent être exposées à des juridictions étrangères ni à un accès administratif non autorisé. L'architecture souveraine dès la conception garantit que ces besoins précis sont couverts dès le premier jour.
L'évolution de la souveraineté numérique
Le débat a largement dépassé la simple résidence des données. Autrefois, savoir que vos données étaient stockées dans un centre de données européen précis suffisait. Aujourd'hui, l'attention s'est déplacée vers l'autonomie opérationnelle complète. La question n'est plus seulement de savoir où résident les données, mais qui détient l'autorité pour les consulter, les administrer ou les déplacer. La souveraineté numérique est la capacité à maîtriser le destin de ses données. Microsoft s'est adapté à ces pressions réglementaires nationales en proposant une approche à plusieurs niveaux : cloud public souverain, cloud privé et clouds de partenaires nationaux. Cette souplesse est essentielle pour les projets de migration et modernisation Fabric, où la sensibilité des données varie d'une unité métier à l'autre.
Les composants clés du cadre souverain
Atteindre ce niveau de contrôle suppose des outils techniques précis, qui se combinent pour créer un environnement sécurisé. Le cloud souverain Microsoft s'appuie sur plusieurs piliers fondamentaux pour préserver son intégrité :
- La zone d'atterrissage souveraine (SLZ) : elle fournit un environnement Azure préconfiguré avec des modèles de « policy-as-code ». Chaque ressource déployée respecte ainsi automatiquement vos règles de conformité.
- Les Sovereign Guards : ces fonctionnalités assurent l'application automatique des politiques. Elles constituent une couche d'audit continue et bloquent toute action susceptible de compromettre votre posture de souveraineté.
- Les journaux de transparence : ils offrent une visibilité opérationnelle approfondie. Vous disposez d'un relevé clair de toute activité du fournisseur de services, garantissant une transparence totale sur l'administration de votre infrastructure.
- Le calcul confidentiel : cette technologie protège les données pendant leur traitement. Grâce aux environnements d'exécution de confiance (TEE), vous traitez des données financières ou de santé très sensibles avec l'assurance qu'elles restent chiffrées et inaccessibles au fournisseur cloud.
En combinant ces composants, les organisations font le lien entre fonctionnalités techniques du cloud et exigences de conformité nationales. C'est une démarche structurée qui simplifie l'adoption du cloud, même pour les parties prenantes les plus prudentes.
Les trois piliers : souveraineté des données, des opérations et du logiciel
Obtenir un véritable contrôle dans le cloud suppose de regarder au-delà du serveur physique. Le cadre du cloud souverain Microsoft repose sur trois piliers distincts qui garantissent que votre organisation demeure l'autorité ultime sur ses actifs numériques. Ces piliers agissent de concert pour offrir une défense solide contre les accès non autorisés, les excès juridiques et les perturbations opérationnelles. C'est une approche structurée qui transforme le cloud public en un environnement privé et protégé, adapté à vos exigences réglementaires.
La souveraineté des données constitue le premier pilier, et le plus connu. Elle garantit que vos données sont non seulement stockées dans une région donnée, mais aussi soumises à la juridiction de ce territoire. Vient ensuite la souveraineté opérationnelle, qui porte sur les personnes habilitées à administrer l'infrastructure sous-jacente. Elle s'appuie sur des contrôles d'identité avancés pour qu'aucun collaborateur du fournisseur cloud ne puisse accéder à vos systèmes sans votre autorisation explicite et tracée. Enfin, la souveraineté logicielle apporte la résilience nécessaire pour exécuter vos charges sans interférence extérieure et vous laisse maîtriser les versions et mises à jour qui affectent vos services.
Résidence des données ou souveraineté des données ?
Il est facile de confondre ces deux notions, mais la distinction est déterminante pour la conformité. La résidence des données renvoie simplement à l'emplacement physique des centres de données. La souveraineté, elle, englobe les protections juridiques et la juridiction qui régissent ces données. En 2026, respecter le droit financier ou sanitaire national exige davantage qu'un stockage local. Vous devez garantir que vos données restent à l'abri de demandes juridiques étrangères, comme celles fondées sur le Cloud Act. En gérant vos propres clés de chiffrement et en recourant à des outils comme Customer Lockbox, vous appliquez un modèle d'accès « au juste nécessaire » qui protège vos données citoyennes de tout accès par un gouvernement étranger.
Calcul confidentiel et chiffrement
Le calcul confidentiel est le moteur technique de l'ensemble du cadre souverain. Le chiffrement traditionnel protège les données au repos, sur un disque, ou en transit sur un réseau. Le calcul confidentiel va plus loin en protégeant les données pendant leur traitement effectif. Grâce aux modules de sécurité matériels (HSM) et aux environnements d'exécution de confiance (TEE), vos charges de travail sont isolées dans des enclaves chiffrées au niveau matériel. Même le système hôte ne peut donc pas « voir » les données pendant leur utilisation. Pour ceux qui pilotent des environnements de reporting complexes, nos experts conseil et gouvernance Power BI peuvent vous aider à déployer ces protections afin que vos analyses restent privées et conformes.
Mettre en œuvre « Always Encrypted » pour vos charges SQL sensibles constitue une autre étape essentielle. Cette technologie permet à vos administrateurs de bases de données de piloter le système et d'assumer leurs missions sans jamais consulter le contenu réel des enregistrements. C'est ce degré de contrôle granulaire qui permet aux organisations fortement réglementées de porter leurs charges les plus sensibles dans le cloud en toute sérénité.
Cloud souverain ou cloud public : lever les idées reçues sur la sécurité
De nombreux décideurs hésitent à adopter le cloud souverain Microsoft parce qu'ils y voient une version « allégée » d'Azure. On craint souvent que des contrôles stricts impliquent de sacrifier la performance ou de renoncer aux derniers outils numériques. C'est une méprise fondamentale sur le fonctionnement de l'architecture. Vous ne migrez pas vers un réseau plus lent et isolé : vous appliquez une couche de gouvernance sophistiquée sur cette même infrastructure mondiale qui alimente le cloud public standard. Vous bénéficiez des mêmes connexions à faible latence et de la même puissance de traitement, avec la tranquillité d'esprit d'un contrôle exclusif sur vos données.
L'analyse coûts-bénéfices d'un déploiement souverain relève avant tout de la gestion du risque. L'installation d'une zone d'atterrissage souveraine représente un investissement initial, mais le coût potentiel d'une non-conformité est bien supérieur. En 2026, les sanctions réglementaires et l'atteinte à la réputation liée à une fuite de données peuvent être catastrophiques pour un établissement financier ou de santé. La souveraineté ne bride pas votre sécurité : elle la renforce en offrant une visibilité plus profonde et un contrôle plus fin que ne le permettra jamais un environnement de cloud public standard.
Innover dans un environnement maîtrisé
L'un des plus grands mythes veut que la souveraineté tue l'innovation. Certains pensent qu'il est impossible d'utiliser l'IA avec des exigences strictes de résidence des données. La réalité est exactement inverse. Alors que 82 % des organisations prévoient d'intégrer des agents IA d'ici 2028, rester compétitif suppose de disposer de ces outils. Vous pouvez exécuter Azure OpenAI et Copilot à l'intérieur de vos frontières souveraines, en garantissant que vos requêtes et vos données ne quittent jamais l'enclave protégée. Vous pouvez ainsi moderniser votre conception d'entrepôt de données et de Lakehouse tout en conservant l'isolement rigoureux imposé par le droit national. Vous gagnez l'agilité du cloud sans l'exposition.
Le rôle du Cloud Act et du droit national
Le Cloud Act suscite souvent l'inquiétude des organisations redoutant des injonctions gouvernementales étrangères. Le cloud souverain Microsoft y répond directement au moyen de barrières techniques qui empêchent tout accès non autorisé, y compris par le fournisseur cloud. Lorsque vous gérez vos propres clés de chiffrement et recourez au calcul confidentiel, vous érigez un bouclier à la fois juridique et technique. Il devient nettement plus difficile pour une juridiction étrangère d'obtenir la communication de vos données à votre insu ou sans votre consentement.
Les Sovereign Guards jouent le rôle d'un responsable conformité disponible 24 h/24 : ils surveillent en permanence votre environnement pour empêcher toute dérive par rapport aux normes réglementaires nationales. Ils produisent des rapports automatisés que vous pouvez transmettre aux régulateurs nationaux et qui prouvent votre conformité en temps réel. Cette automatisation allège la charge administrative de vos équipes informatiques et leur permet de se consacrer à des tâches à forte valeur plutôt qu'à des journaux d'audit manuels. C'est une manière proactive de maîtriser le destin de vos données dans un paysage juridique de plus en plus complexe.
Construire votre feuille de route souveraine : conformité et gouvernance
Déployer le cloud souverain Microsoft ne se résume pas à activer quelques interrupteurs de sécurité. C'est un processus méthodique qui aligne votre architecture technique sur les obligations juridiques propres à votre secteur. Une feuille de route réussie va de la découverte à l'automatisation et garantit la protection de vos données même lorsque votre empreinte cloud s'étend. Vous n'avez pas à mener cette transition d'un seul bloc. En suivant une démarche structurée, vous préservez la stabilité opérationnelle tout en renforçant progressivement votre posture de conformité.
Votre feuille de route doit suivre ces quatre étapes déterminantes :
- Étape 1 : classification et audit des données. On ne protège pas ce que l'on n'a pas identifié. Commencez par catégoriser vos données selon leur sensibilité et les exigences réglementaires applicables. Cet audit détermine quelles charges relèvent d'un environnement souverain et lesquelles peuvent rester dans le cloud public standard.
- Étape 2 : conception de la zone d'atterrissage souveraine. C'est le socle de votre environnement sécurisé. Microsoft fournit les modèles de départ, mais vous devez adapter la SLZ à votre structure organisationnelle et à votre appétence au risque.
- Étape 3 : mise en œuvre du « policy-as-code ». L'automatisation est votre meilleure alliée. En définissant vos règles de conformité sous forme de code, vous garantissez que chaque nouvelle ressource respecte vos standards souverains dès sa création.
- Étape 4 : supervision continue et gouvernance managée. Le paysage des menaces en 2026 est mouvant. Vous avez besoin d'un suivi permanent pour absorber les nouvelles réglementations et les défis de sécurité émergents sans perturber vos opérations quotidiennes.
Mettre en place un cadre de gouvernance efficace
Un cadre solide définit précisément qui accède à vos données et pourquoi. Ce n'est pas seulement une affaire informatique : c'est une responsabilité métier centrale. Intégrer ces principes à votre cadre de gouvernance Power BI est indispensable pour maintenir une source unique de vérité à laquelle les régulateurs puissent se fier. Une revue architecturale aide à repérer les brèches potentielles par lesquelles des données pourraient franchir accidentellement les frontières souveraines. Nous recommandons une approche proactive qui traite la gouvernance comme un actif stratégique plutôt que comme une liste de cases à cocher.
Automatiser la conformité avec les Sovereign Guards
Les Sovereign Guards donnent du mordant technique à votre stratégie de gouvernance. En configurant des alertes en temps réel sur les violations de politique, vos équipes détectent et corrigent les écarts avant qu'ils ne deviennent des manquements. La remédiation automatisée va plus loin en corrigeant instantanément les ressources non conformes, sans intervention humaine. Ce niveau d'automatisation est essentiel pour produire des rapports prêts pour l'audit qui satisferont les autorités nationales. Il remplace les tableurs manuels par des données dynamiques et vérifiables qui attestent de votre engagement en faveur de l'autonomie numérique. Si vous souhaitez que votre environnement reste conforme à mesure qu'il grandit, découvrez nos prestations spécialisées de gestion des espaces de travail et des capacités pour conserver un contrôle optimal.
Mise en œuvre stratégique avec Momentum One
Choisir le bon partenaire pour votre parcours vers le cloud souverain Microsoft compte tout autant que la technologie elle-même. Les grands cabinets généralistes manquent souvent de la spécialisation nécessaire pour appréhender les subtilités des environnements réglementaires nationaux. Chez Momentum One, nous agissons en allié à taille humaine et associons l'expertise technique de haut niveau d'un Microsoft Solutions Partner certifié à l'attention personnalisée d'un stratège dédié. Nous ne nous contentons pas de mener des migrations : nous bâtissons des architectures résilientes qui respectent le droit national des données tout en repoussant les limites de ce que vos données peuvent accomplir. Notre rôle est de faire le pont entre des fonctionnalités techniques complexes et les besoins concrets de votre service conformité.
Notre approche repose sur une compréhension approfondie de la gouvernance comme de la performance. Nous savons que les organisations fortement réglementées ne peuvent tolérer ni interruption ni faille de sécurité. En nous positionnant en facilitateur proactif, nous vous aidons à simplifier la complexité des contrôles souverains. Nous nous attachons à tracer un chemin régulier et fiable vers le cloud, au service de votre réussite durable et de votre autonomie numérique.
Modélisation souveraine et intégration Fabric
Moderniser votre socle data ne doit pas signifier affaiblir votre posture de sécurité. Nous sommes spécialisés dans la migration des charges sensibles à l'aide des services de migration Microsoft Fabric, en veillant à ce que chaque élément de votre nouvel environnement demeure à l'intérieur des frontières souveraines. Il ne s'agit pas seulement de déplacer des données : il s'agit de concevoir des Data Lakehouses robustes, qui offrent la souplesse d'un lac avec la gouvernance stricte d'un entrepôt. Nos équipes travaillent également le détail de la performance technique, comme l'optimisation de la logique DAX sur de grands jeux de données sécurisés. Vos rapports sont ainsi à la fois extrêmement rapides et pleinement conformes aux normes nationales.
Votre partenaire pour l'autonomie numérique
La souveraineté est un engagement permanent, pas une configuration ponctuelle. Pour aider vos équipes à garder une longueur d'avance en 2026, nous proposons des ateliers sur mesure de formation Data Fabric en entreprise. Ces sessions permettent à vos collaborateurs de piloter et de faire évoluer votre environnement souverain en toute confiance. Pour les organisations qui préfèrent déléguer, nos services managés Power BI assurent une supervision continue, gage de scalabilité et de gouvernance durables. Nous sommes votre main sûre : nous simplifions la complexité de l'architecture cloud moderne pendant que vous vous concentrez sur votre mission. Contactez-nous dès aujourd'hui pour engager votre revue architecturale de souveraineté et faire le premier pas vers une véritable autonomie numérique.
Prendre en main votre destin numérique en 2026
Concilier innovation et conformité n'a rien d'un combat perdu d'avance. Nous avons vu comment le cloud souverain Microsoft fait le lien entre la puissance du cloud public et les exigences strictes du droit national. En vous appuyant sur les trois piliers — souveraineté des données, des opérations et du logiciel — votre organisation peut exploiter des capacités IA et Fabric avancées tout en gardant une maîtrise absolue de ses actifs sensibles. Vous disposez désormais du cadre nécessaire pour dépasser la simple résidence des données et adopter une architecture réellement souveraine dès la conception.
Atteindre ce niveau de gouvernance demande une main sûre et une solide expertise locale. Microsoft Solutions Partner certifié, Momentum One apporte le soutien technique spécialisé et l'expérience nationale indispensables à la gestion d'environnements de données fortement réglementés. Nous agissons en allié proactif et convertissons des fonctionnalités cloud complexes en stratégies actionnables, porteuses de croissance. Sécurisez l'avenir de vos données avec une revue architecturale de cloud souverain et préparez votre infrastructure aux défis de demain. Le chemin vers l'autonomie numérique est tracé, et nous sommes prêts à vous aider à l'ouvrir.
Questions Fréquemment Posées
Quelle différence entre Azure et le cloud souverain Microsoft ?
Azure est la plateforme de cloud public mondiale, tandis que le cloud souverain Microsoft est une couche de gouvernance spécialisée bâtie par-dessus. Elle ajoute des contrôles spécifiques de résidence des données, de transparence opérationnelle et une architecture souveraine dès la conception. Vous bénéficiez de la même innovation et de la même scalabilité que le cloud public, avec des garde-fous techniques répondant à des exigences réglementaires nationales strictes. C'est un environnement taillé pour les charges très sensibles au sein de l'écosystème Azure.
Puis-je utiliser Microsoft Fabric dans un environnement de cloud souverain ?
Oui, vous pouvez intégrer Microsoft Fabric à votre architecture souveraine pour moderniser vos opérations data. Vous pouvez ainsi construire des Data Lakehouses et mener des analyses avancées tout en restant dans vos frontières géopolitiques définies. En appliquant les politiques de la zone d'atterrissage souveraine à vos espaces de travail Fabric, vous garantissez que même vos projets de reporting et de modélisation les plus complexes respectent le droit national. C'est la meilleure façon de concilier innovation puissante et contrôle strict des données.
Comment Microsoft Cloud for Sovereignty gère-t-il la résidence des données ?
La résidence des données est assurée par la frontière européenne des données et des politiques de stockage propres à chaque région. Le cloud souverain Microsoft garantit que vos données restent physiquement stockées dans des régions de centres de données européennes. Au-delà du seul stockage, il recourt au « policy-as-code » pour empêcher tout déplacement ou traitement en dehors de ces frontières. Vous disposez d'un relevé vérifiable de la localisation de vos informations à tout instant, élément déterminant pour respecter la réglementation nationale sur les données financières ou de santé en 2026.
Le cloud souverain Microsoft protège-t-il du Cloud Act américain ?
Il apporte des couches de protection techniques et juridiques qui réduisent fortement le risque lié au Cloud Act. En utilisant des clés de chiffrement gérées par le client et le calcul confidentiel, vous garantissez que le fournisseur cloud ne peut ni accéder à vos données ni les déchiffrer sans votre consentement. Cela érige une barrière technique qui empêche une juridiction étrangère d'imposer la divulgation de vos informations. Votre environnement cloud devient une enclave numérique dont vous, et non le fournisseur, détenez les clés.
Y a-t-il une perte de performance liée aux contrôles souverains ?
Non, ces fonctionnalités souveraines n'entraînent pas de perte de performance significative. Ces contrôles étant intégrés à l'infrastructure Azure native, vos charges bénéficient des mêmes connexions à faible latence et de la même puissance de traitement que les ressources de cloud public standard. Le calcul confidentiel s'appuie sur une couche matérielle spécialisée, mais son incidence sur la vitesse reste négligeable pour la plupart des applications d'entreprise. Vous conservez donc de hautes performances tout en satisfaisant vos exigences de sécurité et de conformité les plus strictes.
Qui est responsable de la conformité dans un modèle de cloud souverain ?
La conformité relève d'une responsabilité partagée entre vous et le fournisseur cloud. Microsoft répond de la sécurité et de la souveraineté de l'infrastructure sous-jacente ; vous répondez de la configuration de votre environnement et de la gestion de vos données. C'est précisément pourquoi la zone d'atterrissage souveraine est si importante. Elle fournit les modèles de « policy-as-code » qui vous aident à automatiser votre part de responsabilité et à garantir que vos configurations respectent en permanence les normes réglementaires nationales.
Quels secteurs luxembourgeois tirent le plus profit d'un cloud souverain ?
Les secteurs qui en profitent le plus sont ceux qui traitent des informations citoyennes ou financières très sensibles. On y trouve les administrations publiques, les acteurs de la santé et les institutions financières soumises à un droit national strict en matière de gouvernance des données. En 2026, à mesure que ces secteurs adoptent des outils pilotés par l'IA, le besoin d'un environnement souverain devient encore plus critique. Ces organisations peuvent ainsi innover en confiance, sachant leurs charges protégées par les plus hauts niveaux de souveraineté opérationnelle et logicielle.
Comment démarrer une migration vers un environnement souverain ?
Le meilleur point de départ est un audit complet de classification des données accompagné d'une revue architecturale. Vous devez identifier les charges sensibles nécessitant une protection souveraine, puis concevoir une zone d'atterrissage souveraine pour les héberger. S'associer à un expert certifié permet de faire le lien entre fonctionnalités techniques et exigences de conformité nationales. Nous recommandons une approche progressive qui traite en priorité vos actifs de données les plus critiques, pour une transition régulière et sécurisée vers votre nouvel environnement.