Isolation des données clients Power BI : Meilleures pratiques architecturales
Apprenez les meilleures pratiques d’isolation des données clients Power BI. Comparez les modèles RLS aux modèles d’espace de travail pour construire une architecture multi-locataire sécurisée et évolutive et éviter les données...
- Comprendre la distinction entre séparation logique et physique afin de mettre en œuvre une stratégie fiable d’isolement des données clients Power BI.
- Évaluez les compromis entre performance et sécurité entre la sécurité au niveau des lignes et le modèle Workspace-per-client pour votre environnement multi-locataire.
- Découvrez comment Microsoft Fabric et OneLake simplifient l’organisation des données en 2026 grâce aux domaines et aux outils de gouvernance centralisée.
- Sécurisez vos rapports externes en configurant l’authentification du Service Principal et en suivant une feuille de route structurée pour l’intégration.
- Alignez votre architecture d’isolation sur un cadre de gouvernance complet afin d’assurer la scalabilité et la conformité aux normes nationales des données.
Un seul filtre mal configuré dans votre couche de reporting n’est pas qu’un simple bug technique ; c’est une violation fondamentale de la confiance qui peut démanteler votre réputation en quelques secondes. À mesure que vous étendez votre offre d’analytique, les enjeux pour l’isolement des données clients Power BI augmentent de façon exponentielle. Vous ressentez probablement déjà la pression de gérer un réseau complexe d’espaces de travail uniques tout en craignant les conséquences catastrophiques d’une fuite de données. Il est courant de lutter entre rapports haute performance et filtres de sécurité rigides exigés par vos clients.
Nous sommes là pour vous aider à dépasser les incertitudes et à construire une base à la fois sécurisée et durable. Dans ce guide, vous maîtriserez les schémas architecturaux et les protocoles de sécurité nécessaires pour isoler efficacement les données clients tout en maintenant la capacité de croissance. Nous fournirons un cadre clair pour choisir entre la sécurité au niveau des lignes (RLS) et l’isolation au niveau de l’espace de travail, afin que vos rapports multi-locataires restent conformes aux normes nationales de protection des données en 2026. Vous repartirez avec un plan évolutif qui simplifie la gestion et renforce votre position de partenaire fiable pour les données.
Les fondamentaux de l’isolation des données client Power BI
L’isolation des données clients Power BI est la pratique consistant à garantir que les données appartenant à différents clients restent strictement séparées, que ce soit via des filtres logiques ou des limites de stockage physique. La multi-location est l’architecture où une seule application sert plusieurs clients tout en maintenant la séparation des données. Dans un environnement multi-locataire, obtenir une isolation efficace des données clients Power BI ne se limite pas à masquer les lignes ; il s’agit d’établir un cadre robuste pour la sécurité multiniveau. Cela garantit que les utilisateurs n’interagissent qu’avec les informations autorisées tandis que l’infrastructure sous-jacente reste efficace.
Deux écoles de pensée principales dominent la conversation autour de l’isolement. L’isolation logique repose sur la sécurité au niveau des lignes (RLS) pour partitionner un seul jeu de données partagé entre de nombreux utilisateurs. En revanche, l’isolation physique consiste à déployer des espaces de travail séparés ou des capacités dédiées pour chaque client individuel. Chaque chemin offre des avantages distincts en termes de performance et de charge administrative, et votre choix déterminera la manière dont votre environnement évolue.
À l’approche de 2026, la demande de transparence et d’intégrité des données n’a jamais été aussi élevée. La conformité au RGPD n’est plus qu’une simple case légale. C’est un avantage concurrentiel qui renforce la confiance des clients en prouvant que vous traitez leurs informations sensibles avec le plus grand soin. Sans une stratégie claire d’isolement, vous risquez plus que de simples erreurs techniques ; vous risquez la fondation même de vos relations avec vos clients.
Pourquoi l’isolement est le socle des portails clients
Lorsque vous construisez un portail client, vous promettez essentiellement une salle de visionnage privée pour leur intelligence économique. Une seule fuite inter-locataires peut détruire des années de construction de relations et attirer un examen juridique rigoureux. Au-delà de la sécurité, votre choix d’isolation impacte l’expérience utilisateur. Des filtres trop complexes peuvent dégrader la performance des rapports, entraînant des délais frustrants pour vos utilisateurs finaux. C’est pourquoi un cadre structuré de gouvernance Power BI est essentiel. Il fournit la supervision nécessaire pour surveiller l’état des filtres et les journaux d’accès sans surcharge manuelle, garantissant ainsi que votre portail reste rapide et fiable.
Le paysage 2026 : sécurité vs. scalabilité
En 2026, le paysage a évolué vers une rigueur automatisée. Pour nos clients à travers le Luxembourg, les exigences nationales de résidence des données dictent souvent où les données doivent se situer et comment elles sont traitées. Les stratégies modernes d’isolement des données clients Power BI reposent désormais fortement sur des pipelines de déploiement automatisés. Ces pipelines garantissent que les configurations de sécurité sont appliquées de manière cohérente à chaque locataire, éliminant ainsi l’erreur humaine de l’équation. C’est un équilibre délicat entre la sécurité infaillible requise par les régulateurs et la scalabilité opérationnelle nécessaire pour soutenir des centaines de clients uniques. Nous vous aidons à trouver cet équilibre, en veillant à ce que votre croissance ne se fasse pas au détriment de votre posture de sécurité.
Sécurité au niveau des lignes (RLS) vs. isolation au niveau de l’espace de travail
Choisir la bonne voie pour l’isolation des données clients Power BI nécessite une compréhension claire de vos objectifs de scalabilité à long terme. La plupart des organisations commencent avec la sécurité au niveau des lignes (RLS) avec Power BI, une méthode d’isolation logique qui utilise un seul jeu de données pour servir plusieurs utilisateurs. Elle est très efficace pour standardiser la mise en page des rapports mais impose une charge importante au moteur pour filtrer les données en temps réel. En revanche, le modèle « Workspace-per-client » offre une séparation physique. Cette approche crée un conteneur distinct pour chaque client, garantissant que les données ne se mélangent jamais au niveau du stockage ou du calcul.
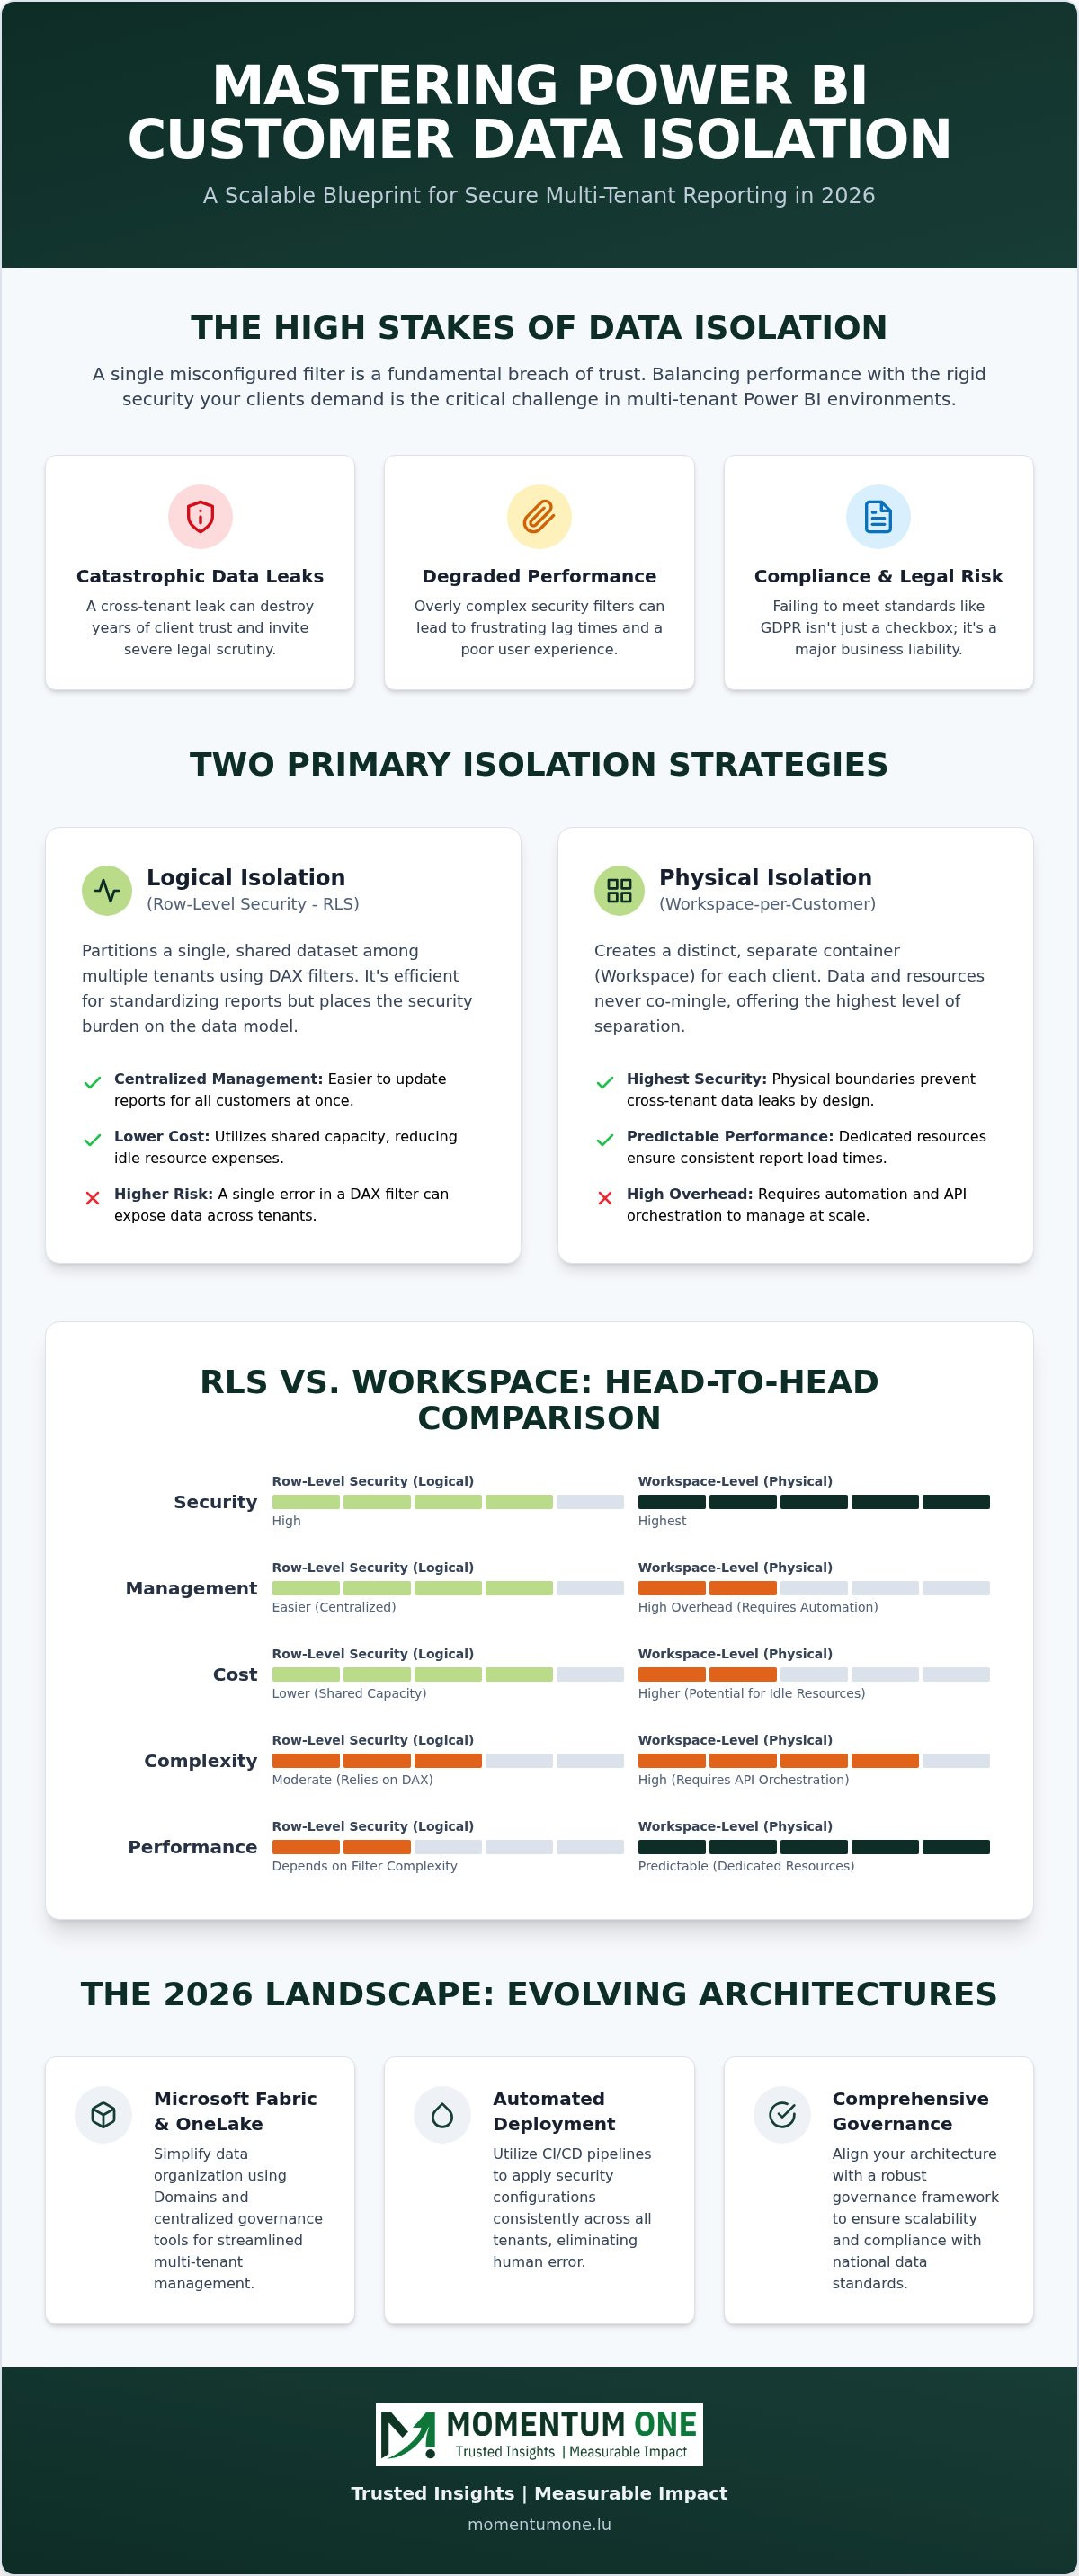
Le choix entre ces deux modèles se résume souvent à un compromis entre facilité administrative et sécurité absolue. Bien que RLS soit plus facile à mettre à jour, l’isolement de l’espace de travail offre un filet de sécurité contre les erreurs logiques dans les filtres DAX. Voyons comment ces modèles se comparent sur cinq piliers opérationnels clés.
| Critères | Sécurité au niveau des lignes (logique) | Niveau de l’espace de travail (physique) |
|---|---|---|
| Sécurité | Élevé (Logique) | Plus haut (physique) |
| Gestion | Mises à jour centralisées ; plus simples | Frais généraux élevés ; nécessite une automatisation |
| Coût | Capacité réduite ; partagée | Plus élevé ; potentiel de ressources inactives |
| Complexité | Modéré ; dépend du DAX | Élevé ; nécessite une orchestration API |
| Performances | Cela dépend de la complexité du filtre | Prévisible ; ressources dédiées |
Quand choisir la sécurité au niveau des lignes
Le RLS est souvent le meilleur choix pour des scénarios à fort volume où vous servez des centaines de clients avec des structures de données presque identiques. Il simplifie le déploiement des mises à jour des rapports puisque vous ne gérez qu’un seul modèle sémantique. Cependant, à mesure que les filtres deviennent plus complexes, les performances peuvent en souffrir. C’est là que les experts en optimisation DAX deviennent essentiels pour garantir que vos requêtes restent rapides. Gérer un RLS dynamique pour les utilisateurs externes nécessite une main ferme pour cartographier correctement les identités entre différents systèmes sans créer de failles de sécurité.
L’argument en faveur de la séparation des niveaux d’espace de travail
Certains clients exigent un niveau de sécurité supérieur que les filtres logiques ne peuvent tout simplement pas offrir. Si vous travaillez avec des données à haute sensibilité nécessitant des ressources informatiques dédiées ou des clés de chiffrement gérées par le client, l’isolation au niveau de l’espace de travail est le meilleur choix. Bien qu’elle introduise plus de surcharge de gestion, vous pouvez atténuer cela grâce à une gestion professionnelle de l’espace de travail et de la capacité. Nous utilisons fréquemment des Service Principals pour automatiser la création de ces environnements, transformant un goulot d’étranglement manuel en un pipeline de déploiement fluide. Si vous ne savez pas quelle voie correspond à votre stratégie de croissance 2026, notre équipe peut vous fournir une revue architecturale personnalisée pour vous aider à décider.
Architectures multi-locataires avancées dans Microsoft Fabric
Microsoft Fabric a fondamentalement redéfini le paysage de l’isolation des données clients Power BI en introduisant un lac de données unifié appelé OneLake. En 2026, nous ne considérons plus l’isolement comme un simple problème de couche de rapport. C’est un défi d’ingénierie des données de bout en bout. Fabric nous permet d’aller au-delà des filtres simples en utilisant des « Domaines » pour catégoriser les données par unité métier ou niveau client, tandis que les « Espaces de travail » restent le principal conteneur pour des actifs locataires spécifiques. Cette structure fournit une hiérarchie logique qui simplifie la gouvernance sans compromettre la sécurité physique des données.
L’un des changements les plus significatifs dans ce paradigme est l’utilisation des « raccourcis ». Ces éléments nous permettent de pointer vers des données dans un Lakehouse central sans créer de copies redondantes, ce qui réduit les coûts de stockage et minimise la surface d’attaque potentielle. L’architecture Fabric Medallion est un modèle de conception de données qui organise les informations en couches Bronze, Silver et Gold, fournissant un cadre structuré pour garantir que les données clients restent séparées et de haute qualité tout au long de leur cycle de vie. En appliquant la sécurité à chaque étape du processus Medallion, vous créez une stratégie de défense en profondeur qui protège les informations sensibles des clients de l’ingestion à la visualisation.
Exploiter OneLake pour un accès sécurisé client
Les rôles de sécurité OneLake complètent les filtres Power BI traditionnels en fournissant un contrôle granulaire au niveau des dossiers et des fichiers. Cela signifie que vous pouvez sécuriser les données sous-jacentes avant même qu’elles n’atteignent un rapport. Pour les organisations qui s’éloignent des configurations héritées, nos services de migration Fabric aident à moderniser les anciens modèles d’isolation vers un environnement plus sécurisé et unifié. Le choix entre un design Lakehouse ou un Warehouse joue également un rôle dans votre posture de sécurité. Les Lakehouses offrent une flexibilité au niveau des fichiers, tandis que les Warehouses offrent la sécurité SQL familière que de nombreux clients d’entreprise attendent en 2026.
Automatisation des pipelines pour l’intégration de nouveaux clients
Faire évoluer manuellement une solution multi-locataires est une recette pour les erreurs et les failles de sécurité. Nous nous appuyons fortement sur l’automatisation des pipelines et des flux de données pour lancer de nouveaux environnements isolés dès qu’un client s’inscrive. Cela garantit que chaque client bénéficie d’un environnement parfaitement miroir, avec tous les protocoles de sécurité préconfigurés. Les pipelines de déploiement maintiennent alors cette cohérence, vous permettant de déployer des mises à jour à des centaines de rapports clients simultanément sans risque de fuite de données interlocataires. C’est une approche méthodique qui transforme des exigences de sécurité complexes en une success story automatisée et répétable.
Feuille de route de la mise en œuvre : sécuriser l’accès externe
Construire un environnement multi-locataire nécessite une transition méthodique de la théorie de l’architecture à l’exécution technique. Établir une feuille de route robuste pour l’isolation des données clients Power BI garantit que chaque nouveau client embarqué en 2026 respecte vos normes de sécurité les plus élevées. Ce processus ne concerne pas seulement la configuration initiale ; il s’agit de créer un cadre reproductible qui évolue à mesure que votre entreprise grandit à travers le Luxembourg. Nous suivons une approche en cinq étapes pour garantir que rien ne soit laissé au hasard.
- Étape 1 : Choisissez votre modèle d’isolement. Évaluez la sensibilité de vos données et le volume de clients. Une sensibilité élevée exige souvent une séparation des espaces de travail, tandis qu’un volume élevé avec des structures de données standard favorise la sécurité au niveau des lignes.
- Étape 2 : Configurez l’authentification du Service Principal. Passez des comptes utilisateur individuels à un identité d’application dédiée pour toutes les tâches d’intégration.
- Étape 3 : Implémentez la logique de sécurité. Déploiez vos règles RLS basées sur le DAX ou déclenchez vos scripts de déploiement automatisés pour créer les frontières physiques.
- Étape 4 : Effectuez un audit de sécurité. Effectuez un audit complet de sécurité Power BI pour vérifier que les filtres s’activent correctement et qu’aucune donnée ne fuit entre les locataires.
- Étape 5 : Surveiller et enregistrer. Mettez en place une surveillance continue des journaux de sécurité et des indicateurs de performance pour détecter les anomalies avant qu’elles n’affectent vos clients.
Principal de service vs. Utilisateur maître
En 2026, les Service Principals sont devenus la norme industrielle non négociable pour l’intégration externe sécurisée. L’utilisation d’un compte « Maître Utilisateur » crée une dépendance fragile à une identité individuelle, ce qui conduit souvent à des échecs d’authentification lorsque les mots de passe expirent ou que les exigences MFA changent. Les Service Principals proposent une méthode d’authentification plus sécurisée, uniquement basée sur une application, qui ne nécessite pas de licence Power BI pour l’identité elle-même. Cette approche simplifie votre stratégie d’isolement des données clients Power BI en centralisant les autorisations dans Azure, facilitant ainsi la gestion de centaines d’environnements clients sans risque de blocages de compte.
Réglage des performances pour rapports isolés
Les filtres d’isolement agissent comme une couche logique supplémentaire que le moteur Power BI doit calculer pour chaque visuel. Si vos règles RLS sont trop complexes, vous constaterez une baisse notable de la vitesse de requête DAX. Nous recommandons d’optimiser DAX pour des rapports haute performance en gardant les tables de sécurité allégées et en évitant les relations coûteuses de nombreuses et multiples au sein de votre logique de filtrage. Les rapports rapides sont tout aussi essentiels que les rapports sécurisés ; un rapport sécurisé qui met trente secondes à se charger ne pourra finalement pas apporter de valeur à vos clients. Si vous avez du mal à équilibrer ces deux priorités, notre équipe peut fournir une revue professionnelle de gouvernance pour rationaliser votre environnement.
Gouvernance stratégique avec Momentum One
L’excellence technique dans l’isolation des données clients en Power BI est une étape importante, mais son succès à long terme dépend de l’intégration avec une vision d’entreprise plus large. Nous agissons comme un partenaire stable, vous aidant à intégrer ces schémas de sécurité dans une stratégie BI d’entreprise complète. Notre approche garantit que l’isolement n’est pas seulement un obstacle technique que vous avez franchi, mais un élément central de votre proposition de valeur pour vos propres clients. Nous vous aidons à dépasser le « comment » de la sécurité et à vous concentrer sur le « pourquoi » d’analyses évolutives et fiables.
Momentum One facilite la conception d’architectures multi-locataires à la fois rigides en matière de sécurité et flexibles dans leur croissance. Nous comprenons qu’à mesure que votre entreprise s’étend, la complexité de la gestion de centaines de filtres de sécurité uniques peut devenir un goulot d’étranglement. En plaçant l’isolement dans un cadre de gouvernance plus large, nous assurons la supervision nécessaire pour maintenir la conformité sans ralentir vos cycles de déploiement. Cette posture proactive sur l’intégrité des données est ce qui distingue les leaders du marché de ceux qui ne font que réagir aux menaces de sécurité.
Conception architecturale sur mesure pour des entreprises luxembourgeoises
Chaque organisation au Luxembourg est confrontée à un ensemble unique d’exigences réglementaires nationales qui dictent la manière dont les données doivent être traitées et stockées. Nous sommes spécialisés dans l’adaptation des modèles d’isolation pour répondre à ces normes spécifiques, afin de garantir que votre architecture soit pleinement conforme en 2026. Beaucoup de nos clients commencent par le partage manuel des rapports, qui devient rapidement ingérable. Nous vous accompagnons dans la transition vers des portails automatisés et brandés qui offrent une expérience fluide et sécurisée à vos utilisateurs finaux. Ce changement n’améliore pas seulement la sécurité ; il élève votre image professionnelle et construit une confiance durable pour vos clients.
Support continu et sécurité gérée
Construire un environnement sécurisé n’est que la première étape. Maintenir cette sécurité dans un environnement à forte croissance nécessite une vigilance constante et une supervision experte. Nos services gérés assurent une surveillance continue de vos filtres de sécurité via des services dédiés aux incidents et à l’assistance. Nous détectons les dérives de configuration avant qu’elles ne deviennent des vulnérabilités, garantissant ainsi que l’isolement des données de vos clients Power BI reste infaillible. Des revues architecturales régulières font partie intégrante de notre partenariat, nous permettant d’ajuster votre stratégie à mesure que de nouvelles fonctionnalités apparaissent dans Microsoft Fabric ou selon l’évolution de vos besoins en performance. Nous nous engageons dans votre parcours, en vous fournissant l’expertise fiable dont vous avez besoin pour évoluer en toute confiance.
Assurer votre avenir multi-locataire en 2026
Établir un cadre infaillible pour l’isolation des données clients Power BI n’est plus un luxe pour les entreprises en croissance ; c’est une exigence fondamentale pour maintenir la confiance client. Que vous choisissiez l’efficacité logique de la sécurité au niveau des lignes ou la séparation physique des espaces de travail dédiés, votre architecture doit être construite pour évoluer sans compromettre la sécurité. Alors que Microsoft Fabric continue d’évoluer en 2026, tirer parti de OneLake et des pipelines de déploiement automatisés sera essentiel pour gérer des environnements complexes multi-locataires à travers le Luxembourg.
Chez Momentum One, nous combinons notre statut de Microsoft Solutions Partner certifié à une expertise approfondie en gouvernance Fabric et Power BI pour vous aider à naviguer dans ces complexités. Notre équipe technique basée au Luxembourg est dédiée à la création d’architectures qui protègent vos données tout en améliorant la performance. Nous sommes là pour garantir que vos portails de reporting soient aussi sécurisés qu’instructifs. Protégez vos données clients grâce au conseil Power BI expert de Momentum One et construisez dès aujourd’hui une base évolutive pour vos analyses.
Questions Fréquemment Posées
Quelle est la manière la plus sécurisée d’isoler les données clients dans Power BI ?
La séparation physique via le modèle espace de travail par client est l’approche la plus sécurisée. Cette méthode garantit que les données résident dans des conteneurs distincts, évitant toute possibilité de fuite interlocataire au niveau du stockage. Bien que la sécurité au niveau des lignes soit robuste, l’isolation physique offre une couche supplémentaire de protection contre les erreurs de filtrage logique. C’est souvent le choix privilégié des entreprises luxembourgeoises qui gèrent des informations financières ou personnelles très sensibles nécessitant une stricte conformité.
Le client A peut-il un jour voir les données du client B si j’utilise RLS ?
Non, une configuration de sécurité au niveau de ligne correctement implémentée empêche les utilisateurs de voir les données en dehors de leurs rôles assignés. RLS applique des filtres au niveau de la base de données avant que les données ne soient envoyées au rapport. Cependant, la sécurité dépend entièrement de la précision de votre logique DAX et de vos tables de mappage. Des tests réguliers sont essentiels pour s’assurer qu’aucun rôle chevauchant ou direction de filtre n’expose involontairement des informations sensibles au mauvais locataire.
Comment l’isolation au niveau Workspace affecte-t-elle les coûts de licence Power BI ?
L’isolation au niveau des espaces de travail augmente généralement la complexité administrative et peut impacter vos besoins globaux en capacité. Puisque chaque client dispose d’un espace de travail dédié, vous aurez probablement besoin d’une capacité Microsoft Fabric ou d’un Power BI Premium pour gérer efficacement ces ressources. Bien que le coût par utilisateur pour les créateurs reste le même, la gestion de centaines d’espaces de travail pousse souvent les organisations à investir dans l’automatisation pour maîtriser les dépenses opérationnelles.
Microsoft Fabric est-il meilleur que Power BI standard pour l’isolation des données clients ?
Microsoft Fabric offre une couche de sécurité plus complète via OneLake et Domains, ce qui simplifie à grande échelle l’isolation des données clients Power BI. Cela permet d’appliquer la sécurité au niveau lakehouse avant même que les données n’atteignent le moteur de rapport. Cette approche multi-couches est souvent plus résiliente que de se fier uniquement à Power BI. C’est un excellent choix pour moderniser les environnements hérités en un écosystème plus gouverné et sécurisé.
Comment gérer la sécurité au niveau des lignes pour des milliers d’utilisateurs externes ?
La gestion de milliers d’utilisateurs nécessite une sécurité dynamique au niveau des lignes associée à un système automatisé de gestion d’identité. Au lieu de créer des rôles individuels pour chaque client, vous utilisez un rôle dynamique unique qui filtre les données en fonction de l’identifiant de connexion de l’utilisateur ou d’un attribut personnalisé passé par le jeton d’intégration. Cette approche maintient votre modèle sémantique allégé et garantit que l’isolation des données clients de votre client Power BI reste gérable à mesure que votre base d’utilisateurs grandit.
Quel rôle joue un Service Principal dans l’isolement des données ?
Un Service Principal agit comme une identité sécurisée et non humaine qui gère l’authentification entre votre application et le service Power BI. Cela élimine le besoin de comptes « maîtres utilisateurs », sujets à l’expiration du mot de passe et aux problèmes de MFA. En utilisant un Service Principal, vous pouvez automatiser la génération de tokens embedd avec des identités RLS spécifiques, garantissant que chaque utilisateur externe n’accède qu’aux données qu’il est autorisé à voir.
L’isolation des données impacte-t-elle la performance du rapport ?
Oui, la méthode que vous choisissez influencera la rapidité de chargement de vos rapports. La sécurité au niveau des lignes ajoute une couche de calcul à chaque requête, ce qui peut ralentir les performances si vos filtres DAX sont inefficaces ou si vos jeux de données sont massifs. Inversement, l’isolation au niveau de l’espace de travail peut améliorer les performances en fournissant des ressources de calcul dédiées à chaque client. Nous recommandons souvent l’optimisation DAX pour garantir que les filtres de sécurité ne créent pas de goulots d’étranglement frustrants pour vos utilisateurs finaux.
À quelle fréquence dois-je auditer la configuration de l’isolation des données de mes clients Power BI ?
Nous recommandons de réaliser un audit de sécurité formel au moins une fois par trimestre ou dès que vous mettez à jour des données importantes. Des examens réguliers garantissent que vos filtres de sécurité sont toujours en accord avec votre logique métier et qu’aucune nouvelle fonctionnalité n’a introduit de vulnérabilités. Les services managés peuvent assurer une surveillance continue, vous offrant la tranquillité d’esprit que vos protocoles d’isolement restent infaillibles à mesure que votre environnement évolue et que votre liste de clients s’élargit.