Conformité Microsoft Fabric au RGPD au Luxembourg
Assurez-vous de la conformité Microsoft Fabric au RGPD Luxembourg. Apprenez dès aujourd’hui la résidence des données, la gouvernance et les contrôles de sécurité clés nécessaires pour protéger votre plateforme de données.
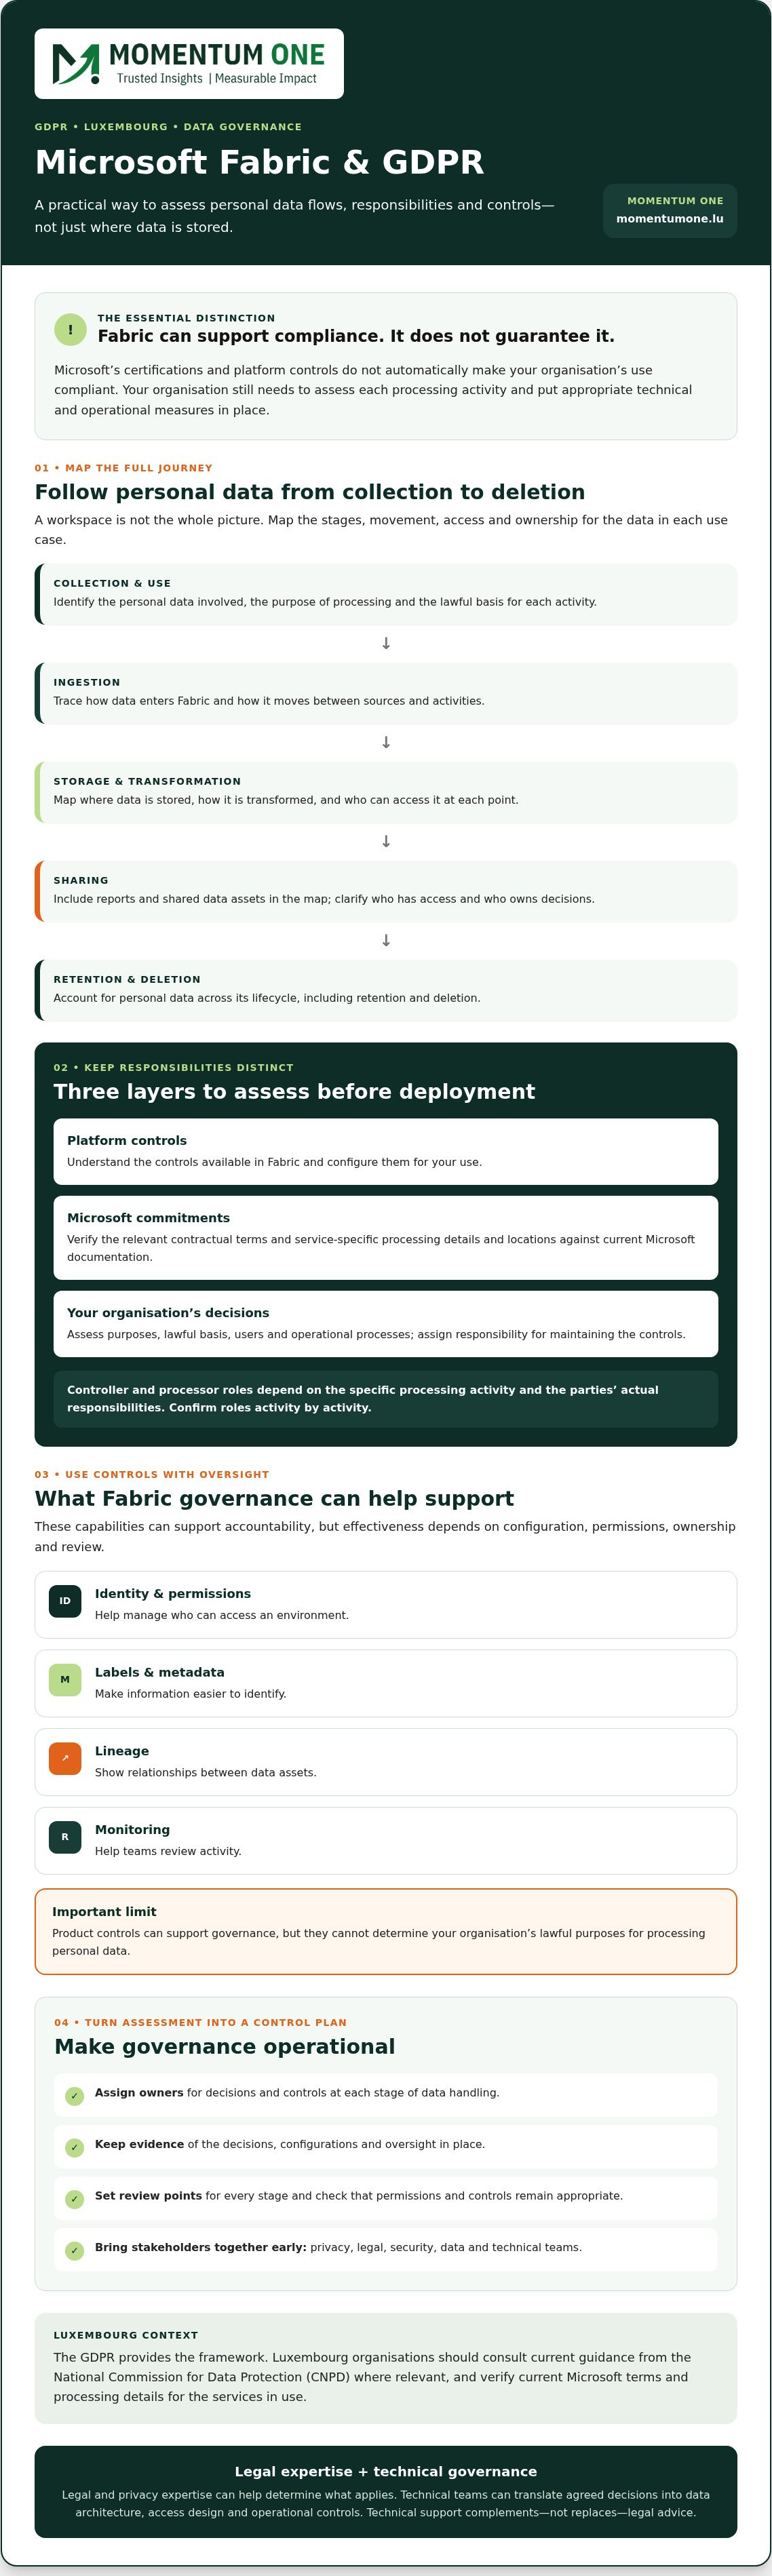
- Microsoft Fabric RGPD Luxembourg Planification commence par cartographier les données personnelles sur l’ensemble de son parcours, et non par vérifier simplement où elles sont stockées.
- Les contrôles de gouvernance et de sécurité de Fabric peuvent soutenir la responsabilité, mais leur efficacité dépend de la configuration, des autorisations et de la supervision.
- Séparez les responsabilités de Microsoft de celles de votre organisation, et vérifiez les termes contractuels pertinents ainsi que les lieux de traitement spécifiques au service avant le déploiement.
- Construisez un plan de contrôle pratique en assignant les propriétaires, en conservant des preuves et en fixant des points de contrôle pour chaque étape de la gestion des données.
- Rassembler tôt les parties prenantes de la vie privée, de la sécurité, des données et des techniques ; le soutien à la gouvernance technique peut compléter, mais ne pas remplacer, les conseils juridiques.
Microsoft Fabric peut-il être utilisé de manière conforme au RGPD au Luxembourg sans que votre organisation ne prenne des mesures supplémentaires ? La question derrière les évaluations Microsoft Fabric GDPR Luxembourg n’est pas seulement de savoir où les données sont stockées. C’est aussi la manière dont les données liées aux services sont traitées, qui peut accéder aux informations, et si les contrôles correspondent à votre utilisation réelle de la plateforme.
Il est raisonnable de se référer aux fonctionnalités de sécurité et de conformité de Microsoft pour se rassurer. Fabric peut prendre en charge des mesures de sécurité importantes, mais les certifications ou contrôles de plateforme d’un fournisseur ne rendent pas automatiquement l’utilisation de votre organisation conforme. Votre équipe doit toujours comprendre ses responsabilités et mettre en place des mesures techniques et opérationnelles appropriées.
Ce guide explique comment évaluer la localisation et le traitement des données, la gestion des accès et les contrôles du cycle de vie des données, tout en précisant où s’arrêtent les responsabilités de Microsoft et où commencent les vôtres. Vous trouverez également des questions pratiques à adresser aux parties prenantes juridiques, de confidentialité, de sécurité et techniques avant le déploiement. Grâce à une évaluation structurée, vous pouvez transformer les principes du RGPD en décisions claires concernant la configuration et la gouvernance, et identifier où le soutien technique à la mise en œuvre peut compléter l’expertise juridique de votre organisation.
Ce que signifie la conformité au RGPD lors de l’utilisation de Microsoft Fabric au Luxembourg
La conformité au RGPD dépend d’une gestion légale et responsable des données personnelles tout au long de leur cycle de vie, de la collecte et de l’utilisation à la conservation et à la suppression. Le Règlement général sur la protection des données (RGPD) fixe le cadre ; Les organisations luxembourgeoises devraient également consulter les directives actuelles de la Commission nationale de protection des données (CNPD) lorsque cela est pertinent.
Fabric rassemble les activités de données et d’analytique dans un environnement unifié. Cela peut faciliter le travail entre sources, mais cela signifie aussi que les équipes doivent comprendre comment les données personnelles circulent entre elles, qui peut y accéder et qui prend les décisions à chaque étape. Par exemple, un jeu de données utilisé pour constituer un rapport peut passer par l’ingestion, le stockage, la transformation et le partage. Une évaluation utile cartographie ces étapes au lieu de traiter l’espace de travail comme l’ensemble du tableau.
Gardez trois niveaux distincts : les contrôles disponibles sur la plateforme, les engagements contractuels de Microsoft concernant les services utilisés, ainsi que les décisions et processus propres à votre organisation. Vérifiez les termes et détails de traitement pertinents par rapport à la documentation Microsoft actuelle. Les contrôles techniques peuvent soutenir la conformité au RGPD, mais ils ne constituent pas une garantie légale.
Microsoft Fabric rend-elle une organisation conforme au RGPD ?
Non. Fabric peut fournir des contrôles qui soutiennent une gestion responsable des données, mais l’utilisation de la plateforme n’établit pas la conformité à elle seule. Votre organisation doit évaluer l’objectif et la base légale de chaque activité de traitement, puis configurer l’environnement et les processus opérationnels pour refléter ces décisions. La bonne configuration dépend des données personnelles concernées, de leur utilisation et de la personne nécessitant un accédre. Évitez de supposer qu’un seul paramètre de plateforme ou une assurance générale couvre tous les cas d’usage.
Qui est responsable des décisions relatives à la protection des données ?
Les rôles de contrôleur et de traitement dépendent de l’activité de traitement spécifique et des responsabilités réelles des parties. Confirmez ces rôles pour chaque activité plutôt que de prendre une seule étiquette applicable à chaque utilisation de Fabric. Votre organisation doit évaluer ses objectifs, ses données, ses utilisateurs et ses processus opérationnels, puis établir comment les décisions et contrôles seront maintenus. Pour des considérations cloud plus larges, consultez cette directive cloud conforme au RGPD pour le Luxembourg.
Il s’agit d’une évaluation de gouvernance et technique, et non d’un substitut aux conseils d’un conseiller qualifié en matière de confidentialité. L’expertise juridique et en vie privée peut aider à déterminer ce qui s’applique ; les équipes techniques peuvent traduire les décisions convenues en architecture des données, conception d’accès et contrôles opérationnels. Le conseil Microsoft Fabric de Momentum One au Luxembourg peut compléter ce travail grâce à la migration Fabric, la gouvernance et le support de l’architecture des données. Pour la planification Microsoft Fabric RGPD au Luxembourg, alignez ces responsabilités avant la mise en œuvre, et non après l’établissement des flux de données.
Comment la gouvernance Microsoft Fabric prend en charge les contrôles RGPD, et où se situent ses limites
Les capacités de gouvernance Fabric peuvent aider à rendre la gestion des données plus visible et contrôlée, mais elles ne fonctionnent que lorsqu’elles sont configurées, attribuées aux propriétaires et examinées. L’identité et les autorisations aident à gérer qui peut accéder à un environnement ; les étiquettes et métadonnées facilitent l’identification des informations ; la lignée peut montrer les relations entre les actifs de données ; et la surveillance peut aider les équipes à examiner les activités. Ces contrôles soutiennent la responsabilité, mais ne remplacent pas les décisions sur les raisons du traitement des données personnelles.
Les contrôles produits peuvent soutenir la gouvernance, mais ils ne peuvent pas déterminer les objectifs légaux d’une organisation pour traiter les données personnelles. Pour la planification Microsoft Fabric GDPR Luxembourg, évaluez le contrôle au niveau où il opère, plutôt que de considérer une seule autorisation comme une protection sur l’ensemble du patrimoine de données :
- Le locataire contrôle les paramètres de formes dans l’environnement Fabric de l’organisation.
- Les permissions d’espace de travail régissent l’accès à des groupes de contenus et d’actifs de données connexes.
- Les autorisations d’éléments s’appliquent à des éléments particuliers, tels que des rapports ou des modèles, lorsque disponibles.
- Les contrôles d’accès aux données nécessitent une attention particulière : la capacité d’un utilisateur à ouvrir un rapport ne répond pas nécessairement aux données sous-jacentes qu’il peut accéder par d’autres voies.
Validez comment ces couches interagissent dans votre locataire. Tracez également la gouvernance au-delà de l’espace de travail : les systèmes sources, les données ingérées et transformées, les modèles sémantiques, les rapports et les exportations peuvent chacun créer des questions d’accès et de supervision distinctes. La minimisation des données, les restrictions d’accès et les processus de revue doivent prendre en compte l’ensemble du parcours.
Quelles capacités Fabric et Purview les équipes devraient-elles évaluer ?
Examinez la gestion des identités et des accès, l’auditabilité, les métadonnées, l’étiquetage de sensibilité, la lignée, la surveillance et les flux de gouvernance par rapport à des objectifs de contrôle spécifiques. Pour chacun, identifiez un propriétaire et confirmez quelles preuves l’organisation peut conserver. La disponibilité des fonctionnalités, les options de configuration et les dépendances de licence peuvent changer, donc vérifiez la documentation Microsoft actuelle et les paramètres de votre locataire avant de vous appuyer sur un contrôle. Pour une discussion plus large sur la conception, consultez le cadre de gouvernance Microsoft Fabric.
Pourquoi la résidence des données n’est pas la même chose que la conformité au RGPD
Choisir un lieu de données dans l’UE peut répondre à une considération importante de localisation, mais cela ne résout pas toutes les questions de confidentialité. Vérifiez les termes contractuels actuels et les lieux de traitement spécifiques au service pour le contenu client et les données de service associées. Examinez la documentation des transferts internationaux, l’accès de support, les sous-traiteurs et les sauvegardes, puis consultez l’autorité de protection des données du Luxembourg pour obtenir des conseils locaux pertinents. Vos conseillers juridiques et en vie privée peuvent interpréter les implications pour vos activités de traitement.
Si votre équipe a besoin d’aide pour traduire les exigences de gouvernance convenues en architecture et configuration Fabric, discutez de votre évaluation technique avec Momentum One en complément de votre expertise juridique et en confidentialité.
Une évaluation RGPD spécifique au Luxembourg pour les flux de données Microsoft Fabric
Transformez les principes de gouvernance en une évaluation technique documentée. Pour la planification Microsoft Fabric GDPR Luxembourg, retrace les données personnelles depuis la source originale via l’ingestion, le stockage OneLake, les transformations, les modèles sémantiques, les rapports et les exportations. À chaque étape, enregistrez le but, l’accès, le contrôle pertinent, le propriétaire responsable et les preuves montrant comment les décisions sont mises en œuvre.
Cette carte soutient les discussions entre les équipes de données données, de sécurité et de confidentialité. Elle ne détermine pas l’applicabilité légale ni ne remplace les conseils de conseillers qualifiés en matière de confidentialité. La Commission nationale de protection des données du Luxembourg (CNPD) est l’autorité nationale de surveillance ; consultez ses directives actuelles plutôt que de vous fier à des hypothèses. Pour une planification de migration prenant en compte l’architecture, consultez le guide des services de migration Fabric.
Que devrait inclure une carte de flux de données Fabric ?
Pour chaque activité, enregistrez les catégories de données personnelles, la source, le but, les destinataires, les transformations et les décisions de rétention. Incluez les intégrations, l’accès utilisateur, les exportations et les journaux opérationnels pertinents, car cela peut soulever des questions supplémentaires de traitement. Identifiez les emplacements de service applicables et tout mécanisme de transfert en vérifiant la documentation Microsoft actuelle et les termes contractuels. La résidence de données de Microsoft en Azure fournit des informations sur la résidence Azure, mais vérifiez les termes spécifiques et les lieux de traitement des services Fabric que vous utilisez.
| Activité des données | Question sur le RGPD | Contrôle Fabric | Propriétaire | Preuves à conserver |
|---|---|---|---|---|
| Source et ingestion | Quelles données entrent, d’où et dans quel but ? | Examiner les permissions source et la configuration d’ingestion | Propriétaire des données | Inventaire des données et enregistrement de flux |
| Stockage et transformation de OneLake | Quels changements, qui peut y accéder, et combien de temps est-elle conservée ? | Vérification des autorisations d’espace de travail et d’éléments ; choix de transformation et de conservation des documents | Plateforme ou équipe de données | Examen d’accès et enregistrements de configuration |
| Modèles sémantiques et rapports | Qui peut consulter ou réutiliser les données personnelles ? | Vérifier les permissions de modèle, de rapport et de partage | Propriétaire du rapport ou du modèle | Examen des autorisations et enregistrement d’utilisation approuvée |
| Exportations et intégrations | Où les données peuvent-elles aller ensuite, et qui les reçoit ? | Évaluer les chemins d’exportation et les services connectés | Propriétaire du système ou du processus | Évaluation du bénéficiaire et du transfert |
Quelles considérations du Luxembourg et de l’UE doivent être examinées ?
Demandez à des spécialistes qualifiés de la vie privée de confirmer quelles exigences du RGPD et la législation luxembourgeoise s’appliquent à chaque activité. Ils peuvent également évaluer si le traitement présente des risques accrus nécessitant un examen supplémentaire, tel qu’une évaluation d’impact sur la protection des données (DPIA), et vérifier si elle est applicable. Consignez les conclusions aux côtés de la carte technique afin que la justification, les contrôles et les responsables restent connectés.
Une liste de contrôle pratique pour la gestion des données personnelles de Microsoft Fabric
Utilisez cette séquence pour transformer les exigences de confidentialité convenues en contrôles que les équipes peuvent tester et maintenir. Pour la planification Microsoft Fabric RGPD Luxembourg, documentez un propriétaire, un artefact de preuve et revoyez la cadence à chaque étape. La cadence doit refléter le contexte de votre organisation et être approuvée par les équipes responsables.
Que doivent vérifier les équipes avant qu’une charge de travail Fabric ne soit opérationnelle ?
- Inventez le traitement. Notez le but, les catégories de données personnelles, les sources, les destinataires, les cas d’utilisation approuvés et le propriétaire d’entreprise responsable. Conservez une carte des flux de données ou un inventaire de traitement comme preuve.
- Confirmez les rôles et décisions. Identifiez qui détient l’objectif commercial, la revue de la confidentialité, la configuration de la plateforme et les opérations quotidiennes des données. Faites évaluer les questions juridiques par des spécialistes qualifiés en confidentialité, notamment si une DPIA ou une évaluation de transfert est applicable.
- Concevoir les contrôles d’accès et de cycle de vie. Définir les groupes d’accès et examiner les autorisations de l’espace de travail, des éléments et des données sous-jacentes. Prendre les décisions de conservation et de suppression des documents, y compris leur application aux flux de données connectés et aux exportations.
- Testez avant la publication. Vérifiez que les autorisations correspondent aux cas d’usage approuvés, que les étiquettes et la couverture d’audit fonctionnent comme prévu, et que la qualité des données est acceptable. Testez le comportement de rétention ou de suppression attendu et conservez les résultats de test, les approbations et les enregistrements de configuration.
- Vérifiez la configuration du service. Faites confirmer les licences actuelles des équipes techniques et des achats responsables, les paramètres des locataires, les conditions du service Microsoft et les détails de traitement applicables. Consignez la documentation examinée ainsi que toute décision nécessitant un suivi.
Séparez la vérification technique de l’approbation légale. Les preuves de configuration peuvent montrer comment un contrôle est configuré ; elles ne décident pas si l’objet ou le traitement est légal.
Comment les contrôles de conformité doivent-ils rester efficaces dans le temps ?
Assignez aux propriétaires nommés la révision de l’accès, des flux de données, des modifications de configuration et des exceptions de gouvernance. Pour chaque examen, conservez la date, le périmètre, les conclusions, les décisions et toutes les actions de remédiation. Fixez la cadence en interne et révisez plus tôt lorsqu’un changement important l’exige, comme une nouvelle source de données, un destinataire ou l’utilisation de données personnelles.
- Documentez les voies d’escalade pour les incidents suspects et redirigez-les vers l’équipe d’intervention désignée de l’organisation.
- Définir comment les demandes concernées sont reçues, évaluées et coordonnées avec les propriétaires de données et de systèmes concernés.
- Exiger une révision lorsque les traitements ou les cas d’utilisation approuvés changent, et mettre à jour les dossiers et contrôles de soutien.
Rendez la gouvernance un cycle répétable : documentez le traitement, attribuez les propriétaires, configurez et testez les contrôles, surveillez les modifications et examinez les preuves. La feuille de route du déploiement Fabric peut aider à relier ces contrôles à la planification du déploiement. Pour aligner la gouvernance Fabric et la planification de la mise en œuvre, contactez Momentum One pour connaître vos besoins techniques. Le support technique peut aider à opérationnaliser les contrôles parallèlement, et non à la place, de l’expertise juridique et en confidentialité de votre organisation.
Planifiez la gouvernance RGPD Microsoft Fabric avec la bonne expertise
La bonne gouvernance commence avant la mise en œuvre, lorsque les parties prenantes techniques, de sécurité, de données et de confidentialité peuvent s’entendre sur la manière dont les décisions seront prises. Pour la planification Microsoft Fabric GDPR Luxembourg, définissez qui approuve les traitements, qui interprète les exigences en matière de confidentialité, qui configure les contrôles et qui les entretient. Cela évite que les hypothèses techniques ne soient confondues avec des décisions juridiques.
L’interprétation juridique et les décisions de contrôleur restent entre les responsabilités de votre organisation et de ses conseillers qualifiés. Un partenaire technique peut aider à transformer les exigences convenues en architecture et processus opérationnels pratiques, mais il ne peut pas déterminer vos objectifs légaux ni remplacer un conseiller en confidentialité. Momentum One soutient les organisations luxembourgeoises dans la migration Fabric, la gouvernance, l’architecture des données et les services managés.
Que peut apporter un partenaire consultant Fabric ?
Un partenaire peut examiner votre architecture de données actuelle, vos intégrations, la conception des accès, les lacunes de gouvernance et les dépendances de migration. À partir de là, le support technique peut traduire les exigences convenues avec vos équipes de confidentialité et de sécurité en choix de conception, de tâches d’implémentation et de supports de transfert opérationnel. Cela peut inclure la documentation des flux de données, la clarification de la propriété des accès ou la planification de la manière dont les contrôles de gouvernance s’intègrent à une migration. Explorez les services de conseil Microsoft Fabric au Luxembourg pour comprendre comment ce travail technique peut soutenir votre plan plus large.
Comment une organisation devrait-elle commencer la conversation ?
Vous n’avez pas besoin que chaque décision soit réglée avant de commencer. Une vue d’ensemble de vos sources de données, des charges de travail prévues, des groupes d’utilisateurs et des contrôles existants offre aux parties prenantes techniques et de confidentialité un point de départ utile. Notez également les questions ouvertes, notamment concernant les lieux de traitement, les transferts, les licences, la rétention et la propriété. Ces questions peuvent ensuite être confiées aux personnes les mieux placées pour les résoudre.
Impliquez des conseillers juridiques et en confidentialité dans les discussions où une interprétation est nécessaire, et impliquez les responsables techniques pour vérifier ce qui peut être mis en œuvre et démontré dans Fabric. Cela permet de rendre le travail pratique sans brouiller les responsabilités. Si vous êtes prêt à explorer comment les exigences de gouvernance pourraient façonner votre architecture ou migration Fabric, discutez de vos besoins en gouvernance Fabric avec Momentum One.
Passer des questions sur le RGPD à un plan Fabric régi
Microsoft Fabric peut soutenir une surveillance plus stricte des données personnelles, mais la conformité dépend de la manière dont votre organisation utilise et gouverne la plateforme. La première étape pratique consiste à cartographier les flux de données, à attribuer des propriétaires clairs et à vérifier que l’accès, la conservation et la surveillance des contrôles correspondent aux objectifs approuvés. La localisation des données compte aussi, mais ce n’est qu’une partie de l’évaluation.
Pour la planification Microsoft Fabric RGPD Luxembourg, rassemblez les compétences techniques et en confidentialité avant le déploiement. Votre organisation et vos conseillers qualifiés restent responsables de l’interprétation juridique et des décisions de contrôle ; les équipes techniques peuvent transposer ces décisions en processus d’architecture, de configuration et de revue.
Momentum One est un partenaire certifié Microsoft Solutions, avec un support pertinent pour la migration Fabric, la gouvernance, l’architecture des données et les services managés. Ce travail peut compléter votre expertise juridique et en confidentialité en aidant à rendre opérationnelles les responsabilités convenues. Discutez de vos exigences de gouvernance Microsoft Fabric et identifiez les prochaines étapes pratiques pour votre environnement. Avec une responsabilité claire et un plan réfléchi, votre équipe peut avancer avec plus de confiance.
Questions Fréquemment Posées
Does Microsoft Fabric make an organisation GDPR-compliant?
No. Fabric can provide controls that support responsible data handling, but using the platform doesn’t establish compliance by itself. Your organisation must assess the purpose and lawful basis for each processing activity, then configure the environment and operating processes to reflect those decisions. The right setup depends on the personal data involved, how it’s used, and who needs access. Avoid assuming one platform setting or general assurance covers every use case.
Who is responsible for data protection decisions?
Controller and processor roles depend on the specific processing activity and the parties’ actual responsibilities. Confirm those roles for each activity rather than assuming one label applies to every use of Fabric. Your organisation must assess its purposes, data, users, and operational processes, then establish how decisions and controls will be maintained. For broader cloud considerations, see this GDPR-compliant cloud guidance for Luxembourg. This is a governance and technical assessment, not a substitute for advice from qualified privacy counsel. Legal and privacy expertise can help determine what applies; technical teams can translate agreed decisions into data architecture, access design, and operational controls. Momentum One’s Microsoft Fabric consulting in Luxembourg can complement that work through Fabric migration, governance, and data architecture support. For Microsoft Fabric GDPR Luxembourg planning, align those responsibilities before implementation, not after data flows are established. Fabric governance capabilities can help make data handling more visible and controlled, but they work only when they’re configured, assigned to owners, and reviewed. Identity and permissions help manage who can access an environment; labels and metadata can make information easier to identify; lineage can show relationships between data assets; and monitoring can help teams review activity. These controls support accountability, but they don’t replace decisions about why personal data is being processed. Product controls can support governance, but they can’t determine an organisation’s lawful purposes for processing personal data. For Microsoft Fabric GDPR Luxembourg planning, assess the control at the level where it operates, rather than treating one permission as protection across the full data estate: Validate how these layers interact in your tenant. Also trace governance beyond the workspace: source systems, ingested and transformed data, semantic models, reports, and exports can each create distinct access and oversight questions. Data minimisation, access restrictions, and review processes need to account for the whole path.
Which Fabric and Purview capabilities should teams assess?
Review identity and access management, auditability, metadata, sensitivity labelling, lineage, monitoring, and governance workflows against specific control objectives. For each, identify an owner and confirm what evidence the organisation can retain. Feature availability, configuration options, and licensing dependencies can change, so check current Microsoft documentation and your tenant’s settings before relying on a control. For a broader design discussion, see the Microsoft Fabric governance framework.
What should a Fabric data-flow map include?
For each activity, record personal-data categories, source, purpose, recipients, transformations, and retention decisions. Include integrations, user access, exports, and relevant operational logs, since they may raise additional processing questions. Identify the applicable service locations and any transfer mechanisms by checking current Microsoft documentation and contractual terms. Microsoft’s Data Residency in Azure provides background on Azure residency, but verify the specific terms and processing locations for the Fabric services you use.
Which Luxembourg and EU considerations need review?
Ask qualified privacy specialists to confirm which GDPR requirements and Luxembourg law apply to each activity. They can also assess whether processing presents elevated risks that may require further review, such as a data protection impact assessment (DPIA), and verify whether one is applicable. Record the conclusions alongside the technical map so the rationale, controls, and accountable owners remain connected. Use this sequence to turn agreed privacy requirements into controls that teams can test and maintain. For Microsoft Fabric GDPR Luxembourg planning, document an owner, evidence artifact, and review cadence for each step. The cadence should reflect your organisation’s context and be agreed by the responsible teams.
What should teams verify before a Fabric workload goes live?
Keep technical verification separate from legal approval. Configuration evidence can show how a control is set up; it doesn’t decide whether the purpose or processing is lawful.
How should compliance controls stay effective over time?
Assign named owners to review access, data flows, configuration changes, and governance exceptions. For each review, retain the date, scope, findings, decisions, and any remediation actions. Set the cadence internally, and review sooner when a material change warrants it, such as a new data source, recipient, or use of personal data. Make governance a repeatable cycle: document the processing, assign owners, configure and test controls, monitor changes, and review the evidence. The Fabric deployment roadmap can help connect these checks to rollout planning. To align Fabric governance and implementation planning, contact Momentum One about your technical requirements. Technical support can help operationalise controls alongside, not instead of, your organisation’s legal and privacy expertise. Good governance starts before implementation, when technical, security, data, and privacy stakeholders can agree how decisions will be made. For Microsoft Fabric GDPR Luxembourg planning, define who approves processing purposes, who interprets privacy requirements, who configures controls, and who maintains them. This prevents technical assumptions from being mistaken for legal decisions. Legal interpretation and controller decisions remain with your organisation and its qualified advisers. A technical partner can help turn agreed requirements into practical architecture and operating processes, but can’t determine your lawful purposes or replace privacy counsel. Momentum One supports organisations in Luxembourg with Fabric migration, governance, data architecture, and managed services.
What can a Fabric consulting partner contribute?
A partner can review your current data architecture, integrations, access design, governance gaps, and migration dependencies. From there, technical support can translate requirements agreed with your privacy and security teams into design choices, implementation tasks, and operational handover materials. That might include documenting data flows, clarifying access ownership, or planning how governance controls fit a migration. Explore Microsoft Fabric consulting services in Luxembourg to understand how this technical work can support your wider plan.
How should an organisation start the conversation?
You don’t need every decision settled before beginning. A high-level view of your data sources, intended workloads, user groups, and existing controls gives technical and privacy stakeholders a useful starting point. Note open questions too, especially around processing locations, transfers, licensing, retention, and ownership. Those questions can then be assigned to the people best placed to resolve them. Bring legal and privacy advisers into discussions where interpretation is needed, and involve technical owners to check what can be implemented and evidenced in Fabric. This keeps the work practical without blurring responsibilities. If you’re ready to explore how governance requirements could shape your Fabric architecture or migration, discuss your Fabric governance needs with Momentum One. Microsoft Fabric can support stronger oversight of personal data, but compliance depends on how your organisation uses and governs the platform. The practical first step is to map data flows, assign clear owners, and check that access, retention, and monitoring controls align with approved purposes. Data location matters, too, but it’s only one part of the assessment. For Microsoft Fabric GDPR Luxembourg planning, bring technical and privacy expertise together before deployment. Your organisation and qualified advisers remain responsible for legal interpretation and controller decisions; technical teams can translate those decisions into architecture, configuration, and review processes. Momentum One is a certified Microsoft Solutions Partner, with relevant support in Fabric migration, governance, data architecture, and managed services. This work can complement your legal and privacy expertise by helping make agreed responsibilities operational. Discuss your Microsoft Fabric governance requirements and identify practical next steps for your environment. With clear ownership and a considered plan, your team can move forward with greater confidence.
Does Microsoft Fabric automatically make my organisation GDPR-compliant?
No. Fabric offers technical and governance capabilities that can support compliant data handling, but it can’t determine whether your processing has a lawful purpose or whether your organisation meets every applicable obligation. Assess the personal data, roles, configuration, contracts, and operating processes for each workload. Check current product details in Microsoft documentation, and consult qualified privacy advisers for legal decisions about your organisation’s responsibilities.
Can personal data be stored in Microsoft Fabric in Luxembourg?
It depends on the specific Fabric services, capacity, and related processing in scope. Review the applicable service terms and current Microsoft documentation rather than assuming that choosing an EU location means all data or service operations remain in one country. Assess customer content, service data, support access, backups, and transfers with your Microsoft representative and privacy specialists before deciding whether a particular setup fits your requirements.
How do I check where Microsoft Fabric data is processed?
Start with Microsoft’s applicable service terms, data protection documentation, and current information for each Fabric service your organisation uses. Record the relevant capacity and tenant configuration, then consider related processing through support, logs, backups, and integrations. Ask technical and legal owners to verify the findings together. Service details and regional availability can change, so document what you checked and revisit it when the setup changes.
Is Microsoft Fabric suitable for sensitive personal data?
Suitability depends on the data, purpose, risks, service configuration, access model, and contractual arrangements for the specific workload. Before onboarding sensitive information, assess data minimisation, permissions, monitoring, retention, and any risk review that may apply. Don’t treat a platform feature or general Microsoft assurance as a decision for your organisation. Ask privacy and security specialists to assess the actual use case and its controls.
Does data residency in the EU guarantee GDPR compliance?
No. Data location can be an important part of an assessment, but it doesn’t settle questions about purpose, data minimisation, security, accountability, individual rights, or retention. Consider transfers and access that may involve supporting services as well. Verify the actual processing arrangements for your Fabric services, then discuss their legal significance with qualified privacy advisers. An EU location alone doesn’t establish that every part of your organisation’s use complies.
What should a GDPR assessment for Microsoft Fabric include?
Map personal data from its source through ingestion, storage, transformation, reporting, and export. Record purposes, roles, access, processing locations, retention decisions, integrations, and evidence owners. Review relevant contracts and technical controls, then ask privacy specialists whether additional assessments are needed for the processing. Revisit the assessment if data sources, users, workloads, or service configurations change. This helps keep the documented view aligned with how the environment operates.
Does Microsoft Purview need an additional licence for Fabric governance?
Some Fabric governance capabilities may be available through the relevant platform experience, while others may depend on additional Microsoft Purview licensing. The answer varies by feature, tenant configuration, and current licensing terms. Check current Microsoft documentation and your organisation’s agreement before designing controls around a capability. Record which features are enabled, what requirements they support, and who is responsible for maintaining and reviewing them.